Pelit
Capcom keskeyttää Street Fighter V:n myynnin PHP:n tietoturvatyön jatkuessa

 Lisää Gaming.net suosikkilähteisiisi Google-palvelussa
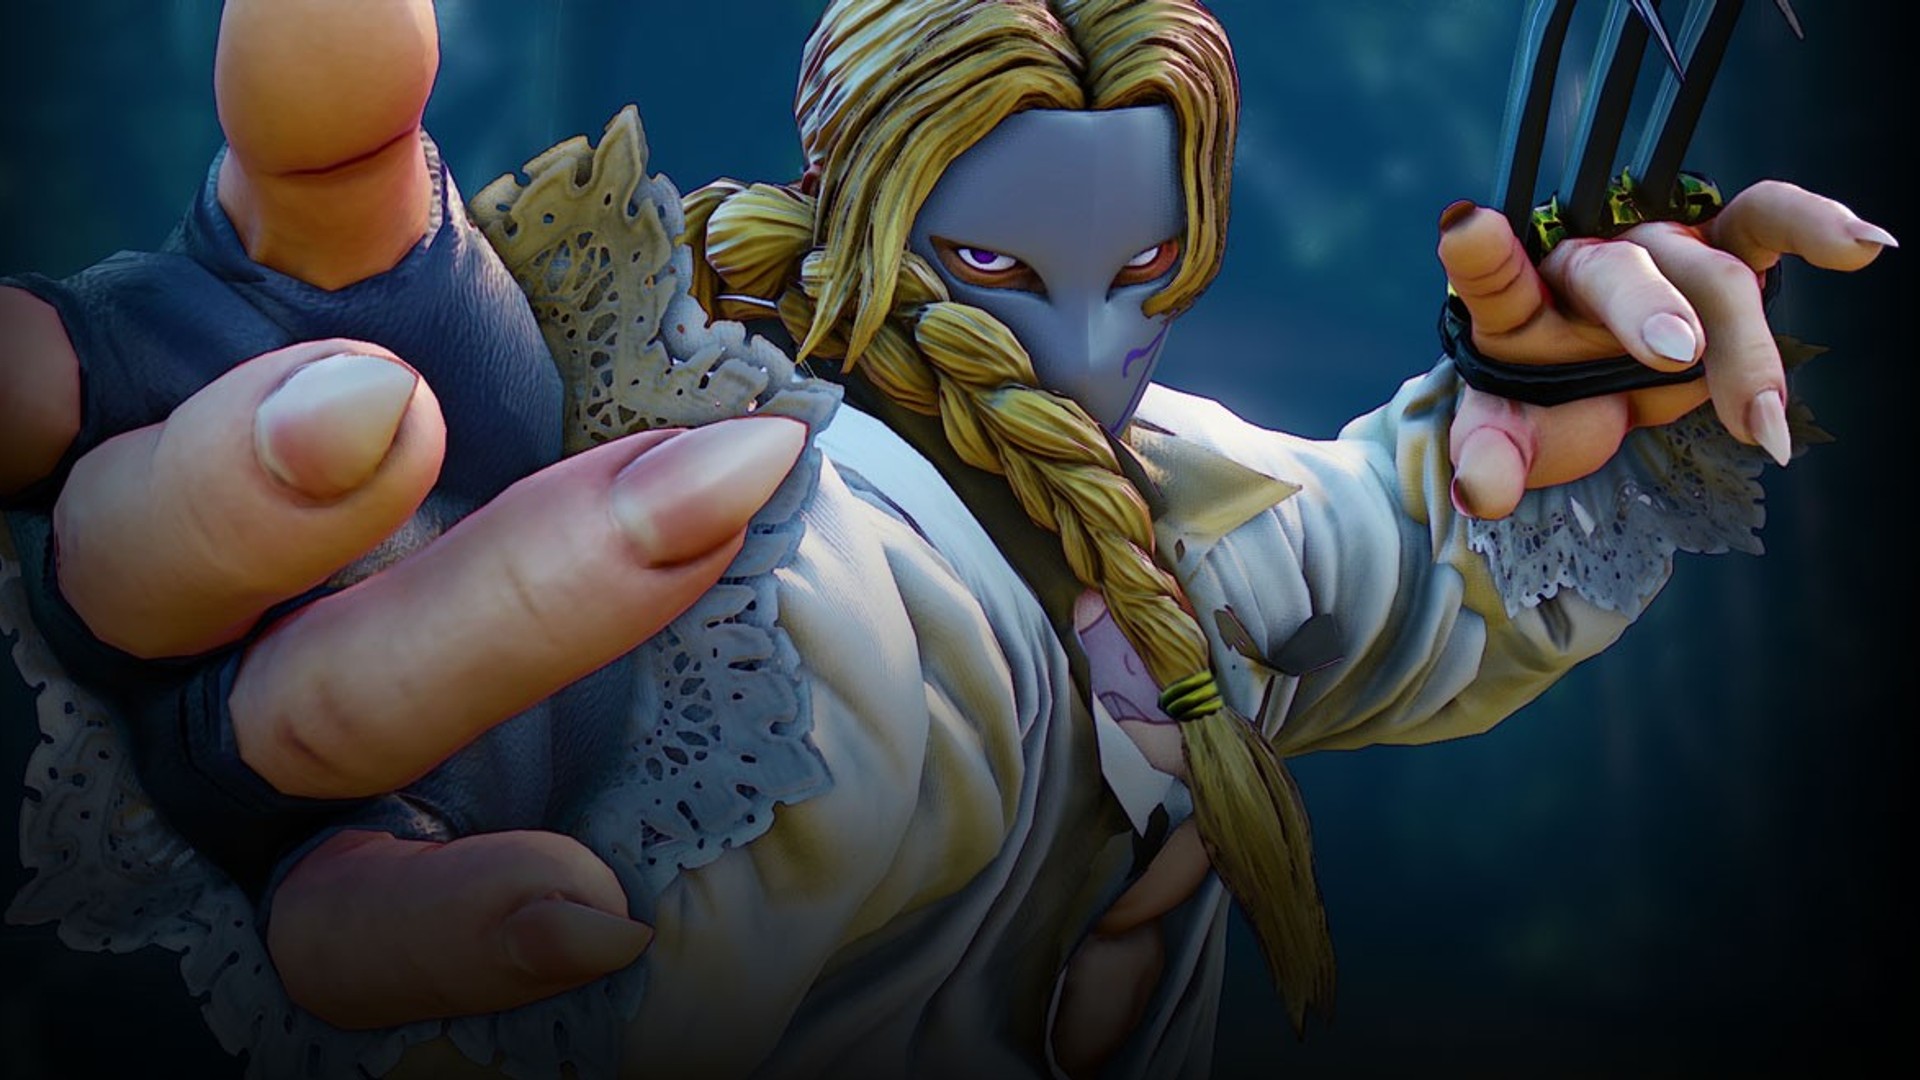
Capcom kertoi 27. lokakuuta 2026, että Street Fighter V:n PlayStation 4- ja Steam-versioiden verkkotoiminnot eivät ole käytettävissä, sillä yhtiö pyrkii parantamaan näissä versioissa käytettävään PHP-ohjelmointikieleen liittyvää tietoturvaa. Yhtiö ilmoitti myös, että myynti PlayStation Storessa ja Steamissa keskeytetään vaiheittain, kunnes korjaus on valmis.
Virallisella Street Fighter -tilillä julkaistussa ilmoituksessa julkaisija kertoi, että ongelmaa korjataan parhaillaan hätähuollon avulla. Ilmoituksen mukaan offline-sisältöä voi edelleen pelata, ja Capcom pahoitteli aiheutunutta haittaa.
Keskeytys näkyy jo Valven verkkokaupassa. Street Fighter V:n Steam-sivulla on ilmoitus: “Street Fighter V ei ole enää saatavilla Steam-kaupassa.”
Pelin virallisella Capcom Fighters Network -verkkosivustolla, CAPCOM:Shadaloo C.R.I.:ssä, näkyy huoltosivu, jossa lukee: “Huollamme parhaillaan palvelua. Odota hetki.”
Hätähuollosta ilmoitettiin 23. lokakuuta
Capcom julkaisi Street Fighter V:n Steam-uutissivulla ilmoituksen hätähuollosta 23. lokakuuta 2026 kello 6.05 EDT. Yhtiö kertoi ilmoituksessa, että PHP-ohjelmointikieleen liittyvien tietoturvaparannusten vuoksi verkkotoimintoja käyttävä sisältö ei ollut käytettävissä, offline-tilassa pelattava sisältö oli edelleen saatavilla ja ongelmaa korjattiin parhaillaan hätähuollon avulla.
PHP-projekti korjasi kaksi kriittistä haavoittuvuutta
PHP:n tietoturvatiimi antoi 20. lokakuuta 2026 ennakkoilmoituksen tietoturvapäivityksestä, jonka oli määrä tulla saataville 21. lokakuuta 2026 kello 14.00 UTC. Tiimin mukaan päivitys korjaisi kaksi kriittistä haavoittuvuutta, joiden vakavuusarvio oli kummankin osalta 9,2 CVSS v4.0 -asteikolla. Tiimi pidätti itsellään oikeuden julkaista päivityksen aiemmin, jos haavoittuvuuksien yksityiskohdat tulisivat julkisiksi tai niiden aktiivisesta hyväksikäytöstä havaittaisiin merkkejä.
Projekti julkaisi PHP-versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35 21. lokakuuta 2026. Päivitykset korjaavat haavoittuvuudet CVE-2026-109618 ja CVE-2026-109619, jotka ovat kaksi kriittistä haavoittuvuutta ja voivat mahdollistaa etäkoodin suorittamisen ilman tunnistautumista. PHP-tiimi kehotti kaikkia käyttäjiä päivittämään välittömästi ja totesi, ettei haavoittuvuuksille ole kattavia lievennyskeinoja.
Projektin tietoturvatiedotteen mukaan kaikki verkkopyyntöjä käsittelevät PHP-asennukset ovat vaarassa. Niihin kuuluvat PHP-FPM, mod_php:ta käyttävä Apache, php-cgi, FrankenPHP ja LiteSpeed. Tiimin mukaan suurin riski koskee mod_php:ta, sillä osoitetusti hyväksikäytettävä haavoittuvuus mahdollistaa hyökkäyksen käynnistämisen tunnistautumattomalla pyynnöllä ennen sovelluskoodin suorittamista.
GitHubin tietoturvatiedotteessa haavoittuvuudesta CVE-2026-109618, jonka otsikko on Etäkoodin suoritus muistipulan aiheuttaman korruption kautta, kuvataan haavoittuvuutta, jossa muistipulavirhe voi keskeyttää pyynnön sisäisten tietojen ollessa vasta osittain alustettuja. Tällöin sammutusrutiinit käsittelevät virheellistä tilaa. PHP:n tietoturvatiimi kertoi varmistaneensa, että etäkoodia voidaan suorittaa kokonaisuudessaan HTTP:n kautta mod_php:ta vastaan, kun käytössä ovat syötteen ja muistin oletusrajoitukset. Haavoittuvia ovat versiot, jotka ovat vanhempia kuin 8.2.35, 8.3.36, 8.4.27 ja 8.5.12.
Tietoturvatiedotteessa haavoittuvuudesta CVE-2026-109619, jonka otsikko on Etäkoodin suoritus vanhentuneen globaalin tilan kautta, kuvataan tilannetta, jossa yhdelle pyynnölle kuuluva sisäinen tila säilyy sen jälkeen, kun sen käyttämä muisti on vapautettu. Saman työntekijäprosessin käsittelemä myöhempi pyyntö voi tällöin käyttää vanhentunutta tilaa ennen kuin normaali alustus nollaa sen, mikä johtaa vapautetun muistin käyttöön. Tiimin mukaan etäkoodin suorittaminen varmistettiin mod_php:ta ja FPM:ää vastaan istunnon latauksen edistymistoiminnon kautta. Hyökkäyksen onnistuminen edellyttää, että tilan muodostava ja sitä käyttävä pyyntö käsitellään samassa työntekijäprosessissa.
PHP-projekti julkaisi 21. lokakuuta julkaistujen versioiden jälkeen lisää tietoturvatiedotteita. Projekti suositteli 23. lokakuuta 2026 asettamaan session.upload_progress.enabled=0, kunnes seuraava tavanomainen virhekorjauspäivitys julkaistaan. Se kertoi julkaisevansa tuon päivityksen yhteydessä kattavan tietoturvatiedotteen haavoittuvuudesta CVE-2026-115560 ja kuvaili, että sen taustalla olevan ongelman hyväksikäyttö edellyttää epätavallista määritysten ja sovelluskoodin yhdistelmää. Projekti ilmoitti 26. lokakuuta 2026 julkaisevansa päivitetyt Windows-koontiversiot PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 ja 8.2.35-1. Niihin sisältyy Brotli 1.2.1, jolla korjataan CVE-2026-111497: Brotlin purkutoiminnossa oleva rajojen ulkopuolelle kirjoittamisen haavoittuvuus, jota voidaan hyödyntää cURL-laajennuksen kautta, kun HTTP-vastausten automaattinen purku on käytössä. Projekti kertoi, että tämä asetus on cURLissa oletusarvoisesti poissa käytöstä, mutta sovellukset ja HTTP-asiakaskirjastot voivat ottaa sen käyttöön.
Vanhempia kehityshaaroja varten PHP:n tietoturvatiimi toimitti vähimmäismääräiset lähdekoodikorjaukset versioille PHP 7.4, 8.0 ja 8.1. Projekti ei enää julkaise päivityksiä PHP-versioille 8.1 ja sitä vanhemmille. PHP 8.2:n elinkaari päättyy 31. joulukuuta 2026, eikä sille julkaista tietoturvakorjauksia kyseisen päivämäärän jälkeen.
Street Fighter V:n taustatiedot
Street Fighter V julkaistiin 15. helmikuuta 2016. CAPCOM Co., Ltd.:n kehittämä ja julkaisema taistelupeli ilmestyi PlayStation 4:lle ja PC:lle. Pelin Steam-versiossa PlayStation 4- ja Steam-pelaajat voivat pelata toisiaan vastaan alustojen välisessä moninpelissä.
Capcomin virallisen sivuston mukaan Street Fighter V: Champion Edition sisältää kaiken alkuperäisen julkaisun ja Street Fighter V: Arcade Editionin sisällön, lukuun ottamatta Fighting Chance -asuja, brändiyhteistyöasuja ja Capcom Pro Tour -ladattavaa lisäsisältöä. Sisältöä on yhteensä 40 hahmoa, 34 kenttää ja yli 200 asua. Kaikki pelitilojen lisäykset ja tasapainopäivitykset ovat maksuttomia minkä tahansa Street Fighter V -version omistajille. Kaikki DLC-hahmot voi myös ansaita maksutta pelin sisäisissä haasteissa, joista saa pelin valuuttaa, Fight Moneyta, Capcomin mukaan.