Oyunlar
PHP güvenliği çalışmaları sürerken Capcom, Street Fighter V satışlarını askıya alıyor

 Gaming.net sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
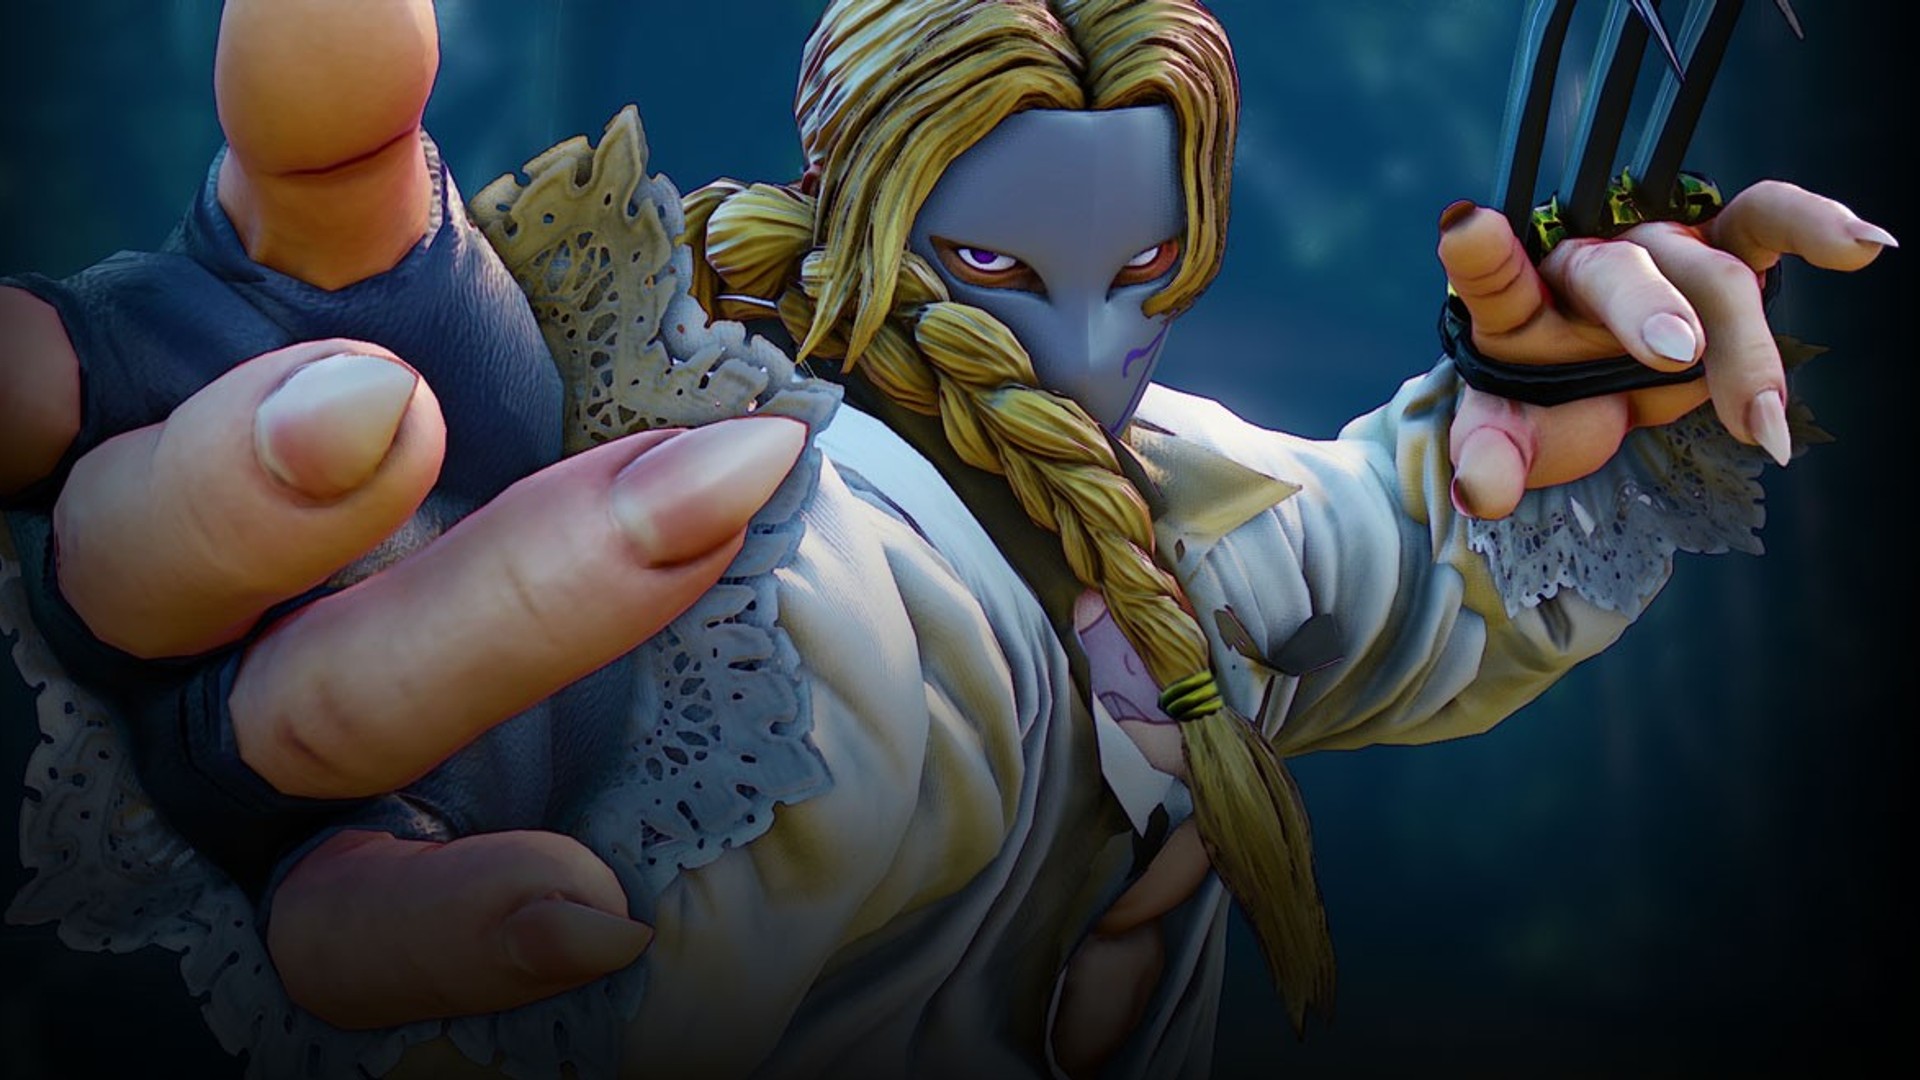
Capcom, 27 Ekim 2026’da yaptığı açıklamada, PlayStation 4 ve Steam sürümlerinde kullanılan PHP programlama diliyle ilgili güvenliği güçlendirme çalışmaları devam ederken Street Fighter V’nin PlayStation 4 ve Steam sürümlerindeki çevrimiçi işlevlerin kullanılamadığını ve düzeltme tamamlanana kadar PlayStation Store ile Steam’deki satışların aşamalı olarak askıya alınacağını bildirdi.
Yayıncı, resmî Street Fighter hesabından paylaştığı duyuruda sorunu gidermek için acil bakım çalışması yürütüldüğünü belirtti. Duyuruda çevrimdışı içeriklerin oynanmaya devam edilebildiği ifade edildi ve Capcom yaşanan aksaklık için özür diledi.
Askıya alma işlemi Valve’ın mağazasında şimdiden görülebiliyor. Steam’deki Street Fighter V sayfasında şu duyuru yer alıyor: “Street Fighter V artık Steam mağazasında mevcut değil.”
Oyunun resmî Capcom Fighters Network web sitesi CAPCOM:Shadaloo C.R.I., şu mesajı içeren bir bakım sayfası gösteriyor: “Şu anda bakım çalışması yürütüyoruz. Lütfen bir süre bekleyin.”
23 Ekim’de Acil Bakım Duyurusu Yayımlandı
Capcom, 23 Ekim 2026’da saat 06.05 EDT’de Street Fighter V’nin Steam haberleri sayfasında Acil Bakım Duyurusu yayımladı. Şirket duyuruda, PHP programlama diliyle ilgili güvenlik iyileştirmeleri nedeniyle çevrimiçi özellikleri kullanan içeriklerin kullanılamadığını, çevrimdışı oynanabilen içeriklerin erişilebilir durumda kaldığını ve sorunu çözmek için acil bakım çalışması yürütüldüğünü bildirdi.
PHP Projesi İki Kritik Güvenlik Açığını Kapattı
PHP güvenlik ekibi, 20 Ekim 2026’da 21 Ekim 2026 saat 14.00 UTC’de yayımlanması planlanan güvenlik güncellemesi için önceden duyuru yaptı. Ekip, güncellemenin CVSS v4.0 önem derecesi ölçeğinde 9,2 olarak derecelendirilen iki kritik güvenlik açığını gidereceğini belirtti; ayrıntıların kamuya açıklanması veya gerçek dünyada etkin istismara ilişkin kanıtların ortaya çıkması hâlinde güncellemeyi daha erken yayımlama hakkını saklı tuttu.
Proje, 21 Ekim 2026’da PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı. Bu sürümler, kimlik doğrulaması gerektirmeden uzaktan kod yürütülmesine olanak tanıyabilen CVE-2026-109618 ve CVE-2026-109619 adlı iki kritik güvenlik açığını gideriyor. PHP ekibi, tüm kullanıcılara derhâl güncelleme yapmaları çağrısında bulundu ve eksiksiz bir azaltma yöntemi bulunmadığını belirtti.
Projenin güvenlik duyurusuna göre, PHP-FPM, mod_php kullanan Apache, php-cgi, FrankenPHP ve LiteSpeed dâhil olmak üzere web isteklerine yanıt veren tüm PHP kurulumları risk altında. Ekip, kimlik doğrulaması gerektirmeyen bir isteğin uygulama kodu çalışmadan önce saldırıyı tetikleyebildiği gösterildiği için riskin mod_php kullanan sistemlerde en yüksek düzeyde olduğunu belirtiyor.
CVE-2026-109618 için GitHub güvenlik duyurusu, bellek yetersizliği bozulması yoluyla uzaktan kod yürütme başlığıyla, bellek yetersizliği hatasının bir istek iç verileri yalnızca kısmen başlatılmış durumdayken isteği sonlandırabildiği ve kapatma yordamlarının geçersiz bir durumu işlemesine yol açtığı bir açığı açıklıyor. PHP güvenlik ekibi, varsayılan girdi ve bellek sınırlarıyla mod_php’ye karşı HTTP üzerinden tam uzaktan kod yürütmeyi doğruladığını bildirdi. 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinden önceki sürümler etkileniyor.
CVE-2026-109619 için güvenlik duyurusu, eski küresel durum üzerinden uzaktan kod yürütme başlığıyla, bir isteğe ait iç durumun arkasındaki bellek serbest bırakıldıktan sonra da varlığını sürdürmesini açıklıyor. Böylece aynı çalışan tarafından işlenen sonraki bir istek, normal başlatma işlemi bu durumu sıfırlamadan önce eski durum üzerinde işlem yapabiliyor ve bu da serbest bırakılmış belleğin yeniden kullanımına yol açıyor. Ekip, oturum yükleme ilerleme yolu üzerinden mod_php ve FPM’ye karşı uzaktan kod yürütmenin doğrulandığını ve istismar için durumu oluşturan istekle kullanan isteğin aynı çalışana ulaşması gerektiğini belirtti.
PHP projesi, 21 Ekim’deki sürümlerin ardından başka güvenlik duyuruları yayımladı. Proje, 23 Ekim 2026’da bir sonraki düzenli hata düzeltme sürümüne kadar session.upload_progress.enabled=0 olarak ayarlanmasını önerdi ve temel sorunun olağan dışı bir yapılandırma ve uygulama kodu bileşimi gerektirdiğini belirterek CVE-2026-115560 için bu sürümle birlikte kapsamlı bir güvenlik duyurusu yayımlayacağını bildirdi. Proje, 26 Ekim 2026’da Brotli 1.2.1’i içeren güncellenmiş Windows derlemelerini (PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 ve 8.2.35-1) duyurdu. Bu derlemeler, otomatik HTTP yanıtı açma etkinleştirildiğinde cURL uzantısı üzerinden tetiklenebilen, Brotli sıkıştırma açma işlemindeki sınır dışına yazma hatası olan CVE-2026-111497’yi gideriyor. Projenin belirttiğine göre bu seçenek cURL’de varsayılan olarak devre dışı; ancak uygulamalar ve HTTP istemci kitaplıkları tarafından etkinleştirilebiliyor.
Daha eski dallar için PHP güvenlik ekibi, PHP 7.4, 8.0 ve 8.1’i kapsayan asgari kaynak kod yamaları sağladı; PHP 8.1 ve önceki sürümler artık projeden güncelleme almıyor. PHP 8.2’nin kullanım ömrü 31 Aralık 2026’da sona erecek ve bu tarihten sonra başka güvenlik düzeltmesi yayımlanmayacak.
Street Fighter V Hakkında
Street Fighter V, 15 Şubat 2016’da yayımlandı. CAPCOM Co., Ltd. tarafından geliştirilen ve yayımlanan dövüş oyunu PlayStation 4 ve PC için piyasaya çıktı; Steam sürümü, PlayStation 4 ve Steam oyuncuları arasında platformlar arası çok oyunculu oyunu destekliyor.
Capcom’un resmi sitesine göre Street Fighter V: Champion Edition, Fighting Chance kostümleri, marka işbirliği kostümleri ve Capcom Pro Tour DLC’si hariç olmak üzere, ilk sürümdeki ve Street Fighter V: Arcade Edition’daki tüm içerikleri kapsıyor; toplamda 40 karakter, 34 aşama ve 200’den fazla kostüm sunuyor. Capcom’a göre tüm oyun modu eklemeleri ve denge güncellemeleri, Street Fighter V’nin herhangi bir sürümüne sahip olanlara ücretsiz sunuluyor. Ayrıca tüm DLC karakterleri, oyunun para birimi Fight Money’yi ödül olarak veren oyun içi mücadelelerle ücretsiz olarak açılabiliyor.