Spiele
Capcom setzt den Verkauf von Street Fighter V aus, während die PHP-Sicherheitsarbeiten weitergehen

 Gaming.net zu deinen bevorzugten Quellen auf Google hinzufügen
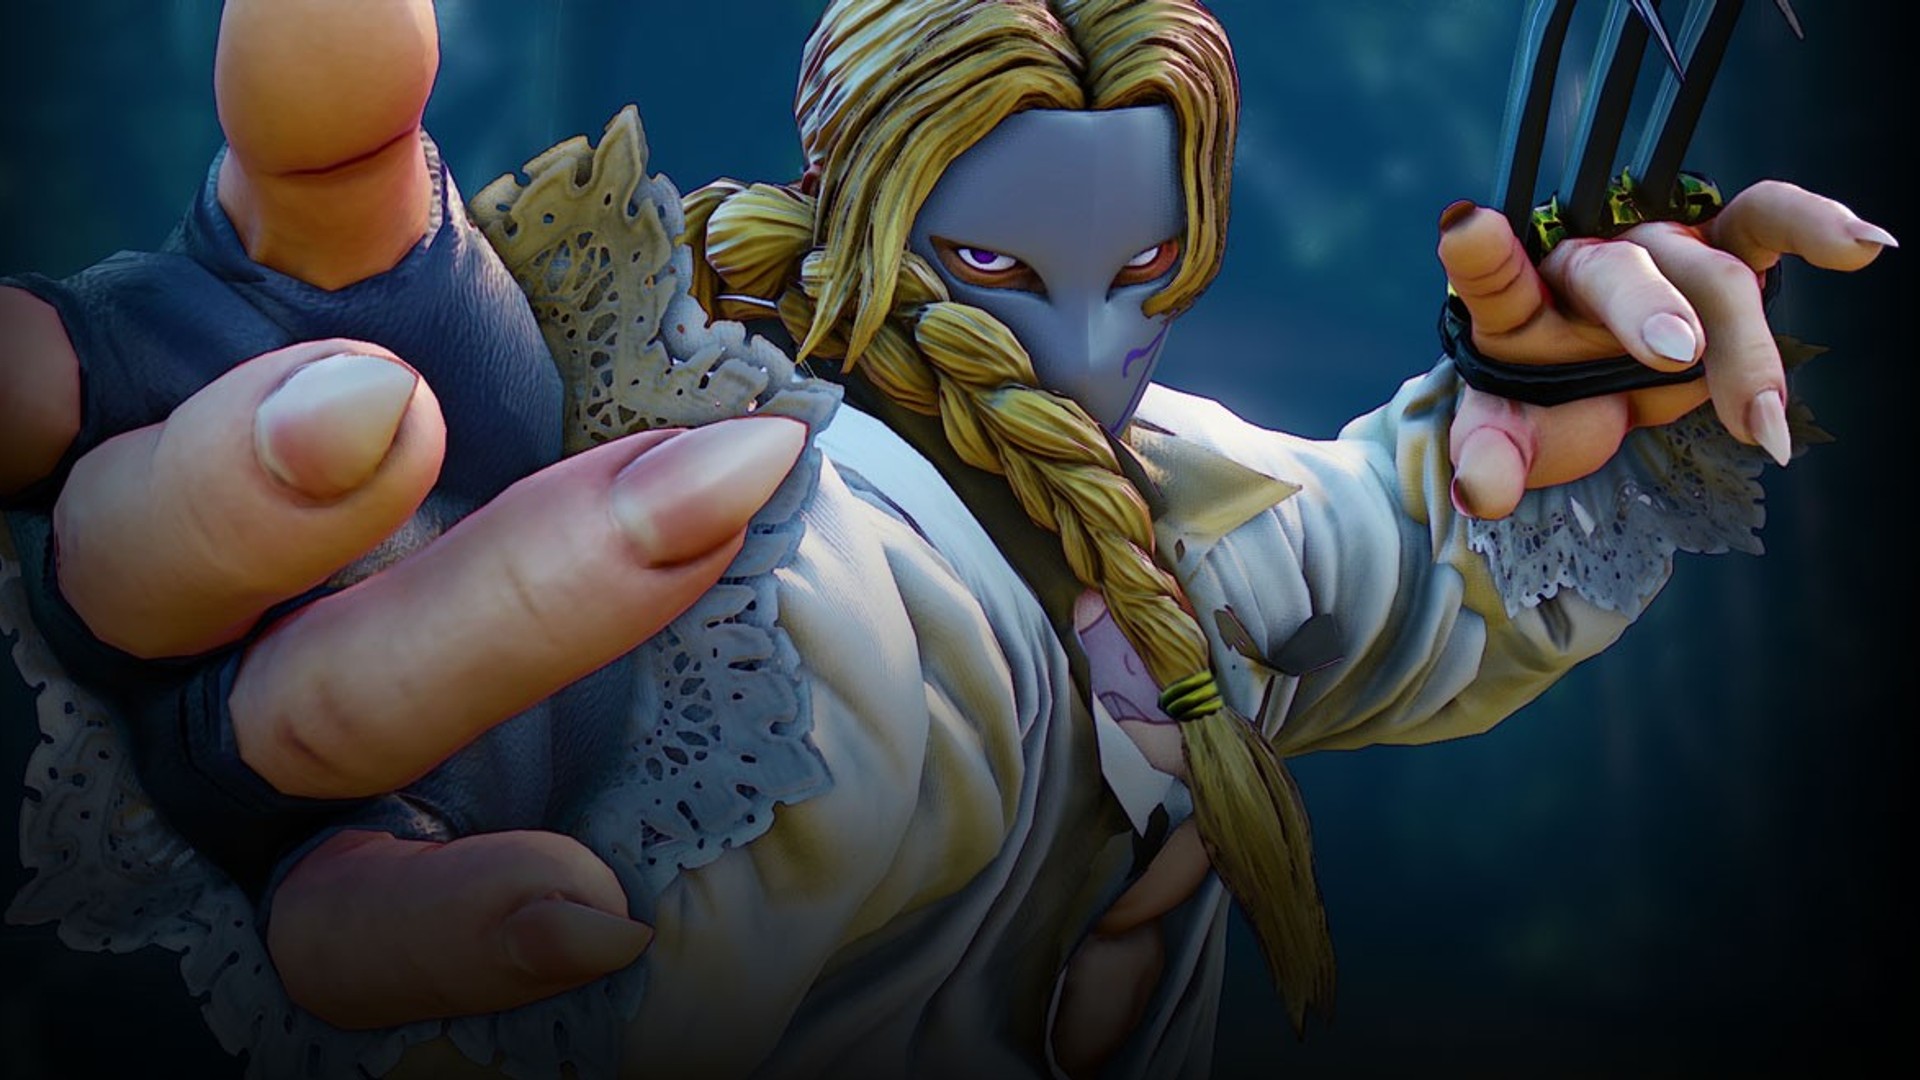
Capcom teilte am 27. Oktober 2026 mit, dass die Online-Funktionen der PlayStation-4- und Steam-Versionen von Street Fighter V weiterhin nicht verfügbar sind, während das Unternehmen die Sicherheit der in diesen Versionen verwendeten Programmiersprache PHP verbessern will. Außerdem werde der Verkauf im PlayStation Store und auf Steam schrittweise ausgesetzt, bis die Fehlerbehebung abgeschlossen ist.
In einer Mitteilung auf dem offiziellen Street-Fighter-Konto erklärte der Publisher, dass derzeit außerplanmäßige Wartungsarbeiten zur Behebung des Problems stattfinden. Laut der Mitteilung sind Offline-Inhalte weiterhin spielbar. Capcom entschuldigte sich für die Unannehmlichkeiten.
Die Aussetzung ist bereits auf der Plattform von Valve zu sehen. Die Steam-Seite von Street Fighter V enthält den Hinweis: „Street Fighter V ist nicht mehr im Steam-Shop erhältlich.“
Auf der offiziellen Website des Capcom-Fighters-Networks zum Spiel, CAPCOM:Shadaloo C.R.I., wird eine Wartungsseite mit folgendem Hinweis angezeigt: „Wir führen derzeit Wartungsarbeiten durch. Bitte warten Sie einen Moment.“
Mitteilung zu außerplanmäßigen Wartungsarbeiten vom 23. Oktober
Capcom veröffentlichte am 23. Oktober 2026 um 6:05 Uhr EDT auf der Steam-News-Seite von Street Fighter V eine Mitteilung zu außerplanmäßigen Wartungsarbeiten. Darin erklärte das Unternehmen, dass Inhalte mit Online-Funktionen aufgrund von Sicherheitsverbesserungen im Zusammenhang mit der Programmiersprache PHP nicht verfügbar seien, während offline spielbare Inhalte weiterhin zur Verfügung stünden. Außerdem liefen außerplanmäßige Wartungsarbeiten zur Behebung des Problems.
PHP-Projekt behebt zwei kritische Sicherheitslücken
Am 20. Oktober 2026 kündigte das PHP-Sicherheitsteam vorab eine für den 21. Oktober 2026 um 14:00 UTC geplante Sicherheitsveröffentlichung an. Das Team erklärte, die Veröffentlichung werde zwei kritische Sicherheitslücken beheben, die auf der Schweregradskala CVSS v4.0 beide mit 9,2 bewertet wurden. Es behielt sich vor, die Veröffentlichung früher bereitzustellen, falls Details öffentlich würden oder Hinweise auf aktive Angriffe in freier Wildbahn auftauchten.
Das Projekt veröffentlichte am 21. Oktober 2026 PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die Versionen beheben CVE-2026-109618 und CVE-2026-109619, zwei kritische Sicherheitslücken, die die Ausführung von Code aus der Ferne ohne Authentifizierung ermöglichen können. Das PHP-Team forderte alle Nutzer dringend auf, sofort zu aktualisieren, und erklärte, dass es keine vollständigen Gegenmaßnahmen gibt.
Laut dem Sicherheitshinweis des Projekts sind alle PHP-Installationen gefährdet, die Webanfragen verarbeiten. Dazu zählen PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Das Team stuft das Risiko bei mod_php als am höchsten ein und verweist auf einen nachgewiesenen Exploit, bei dem eine nicht authentifizierte Anfrage den Angriff auslösen kann, bevor Anwendungscode ausgeführt wird.
Der GitHub-Sicherheitshinweis zu CVE-2026-109618 mit dem Titel Remote-Codeausführung durch Beschädigung bei Speichermangel beschreibt eine Schwachstelle, bei der ein Speichermangel-Fehler eine Anfrage abbrechen kann, während ihre internen Daten nur teilweise initialisiert sind. Dadurch verarbeiten Routinen beim Herunterfahren einen ungültigen Zustand. Das PHP-Sicherheitsteam erklärte, es habe die vollständige Ausführung von Code aus der Ferne über HTTP mit mod_php bei standardmäßigen Eingabe- und Speicherlimits nachgewiesen. Betroffen sind Versionen vor 8.2.35, 8.3.36, 8.4.27 und 8.5.12.
Der Sicherheitshinweis zu CVE-2026-109619 mit dem Titel Remote-Codeausführung durch veralteten globalen Zustand beschreibt einen internen Zustand, der einer Anfrage gehört und bestehen bleibt, obwohl der dahinterliegende Speicher bereits freigegeben wurde. Eine spätere Anfrage, die derselbe Worker verarbeitet, kann daher auf den veralteten Zustand zugreifen, bevor ihn die normale Initialisierung zurücksetzt. Dadurch entsteht ein Use-after-free-Fehler. Das Team erklärte, die Ausführung von Code aus der Ferne sei über einen Pfad für den Sitzungs-Upload-Fortschritt sowohl mit mod_php als auch mit FPM nachgewiesen worden. Für einen erfolgreichen Angriff müssen die Anfrage, die den Zustand erzeugt, und die Anfrage, die ihn nutzt, denselben Worker erreichen.
Nach den Veröffentlichungen vom 21. Oktober veröffentlichte das PHP-Projekt weitere Sicherheitshinweise. Am 23. Oktober 2026 empfahl es, session.upload_progress.enabled=0 zu setzen, bis die nächste reguläre Fehlerbehebungsversion erscheint. Mit dieser Version werde es einen vollständigen Sicherheitshinweis zu CVE-2026-115560 veröffentlichen; das zugrunde liegende Problem erfordere eine ungewöhnliche Kombination aus Konfiguration und Anwendungscode. Am 26. Oktober 2026 kündigte das Projekt aktualisierte Windows-Builds an: PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 und 8.2.35-1. Diese enthalten Brotli 1.2.1, das CVE-2026-111497 behebt – einen Schreibzugriff außerhalb des vorgesehenen Speicherbereichs bei der Dekomprimierung mit Brotli, der über die cURL-Erweiterung ausgelöst werden kann, wenn die automatische Dekomprimierung von HTTP-Antworten aktiviert ist. Diese Option ist in cURL standardmäßig deaktiviert, kann aber von Anwendungen und HTTP-Clientbibliotheken aktiviert werden, wie das Projekt mitteilte.
Für ältere Zweige stellte das PHP-Sicherheitsteam minimale Rückportierungen des Quellcodes für PHP 7.4, 8.0 und 8.1 bereit. PHP 8.1 und ältere Versionen erhalten vom Projekt keine Aktualisierungen mehr. PHP 8.2 erreicht am 31. Dezember 2026 das Ende seiner Lebensdauer und erhält nach diesem Datum keine weiteren Sicherheitskorrekturen.
Hintergrund zu Street Fighter V
Street Fighter V erschien am 15. Februar 2016. Das von CAPCOM Co., Ltd. entwickelte und veröffentlichte Kampfspiel kam für PlayStation 4 und PC heraus. Die Steam-Version bietet plattformübergreifendes Spielen zwischen PlayStation-4- und Steam-Spielern.
Laut der offiziellen Website von Capcom umfasst Street Fighter V: Champion Edition sämtliche Inhalte der ursprünglichen Version und von Street Fighter V: Arcade Edition. Ausgenommen sind Kostüme aus Fighting Chance, Kostüme aus Markenkooperationen und DLC für die Capcom Pro Tour. Insgesamt sind 40 Charaktere, 34 Arenen und mehr als 200 Kostüme enthalten. Alle Ergänzungen zu den Spielmodi und Balance-Updates sind für Besitzer jeder Version von Street Fighter V kostenlos. Außerdem lassen sich alle DLC-Charaktere kostenlos durch Herausforderungen im Spiel freischalten, bei denen Fight Money, die Spielwährung, vergeben wird, so Capcom.