Spill
Capcom stanser salget av Street Fighter V mens PHP-sikkerhetsarbeidet fortsetter

 Legg til Gaming.net blant dine foretrukne kilder på Google
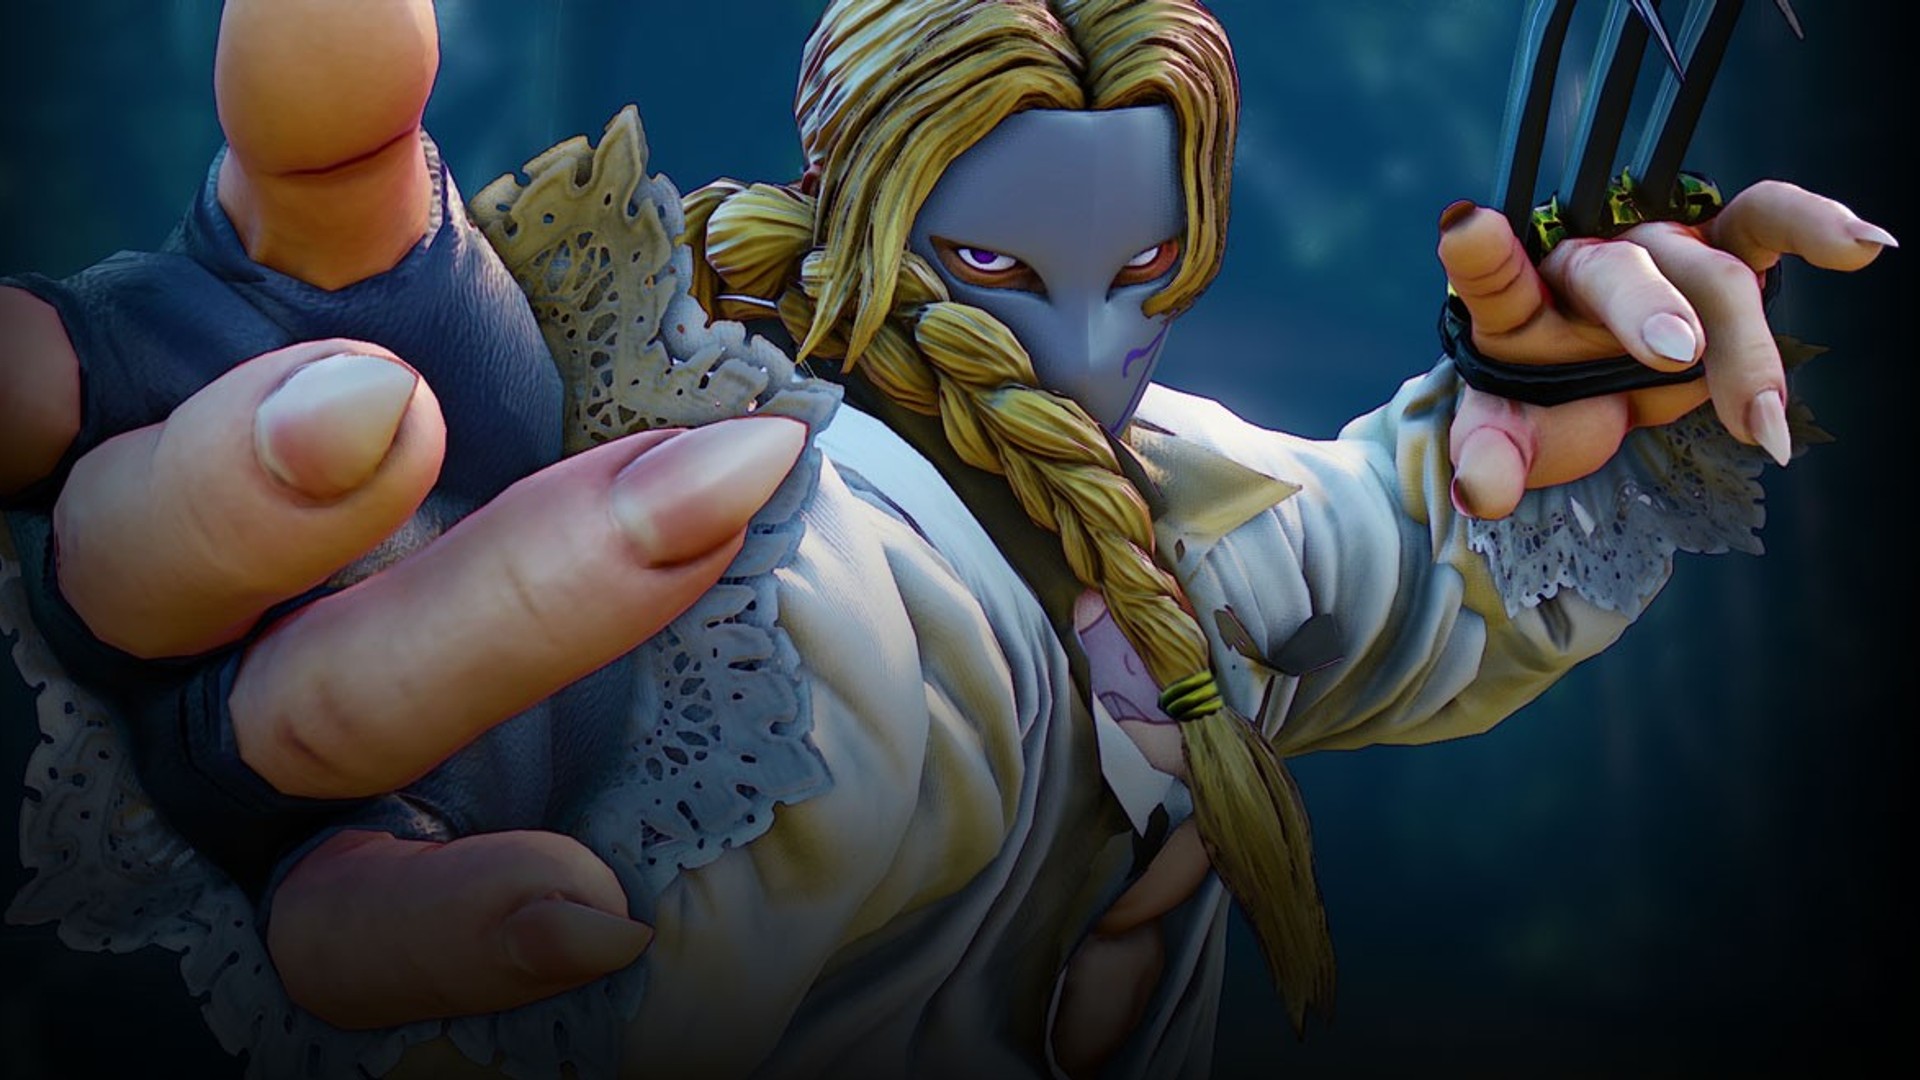
Capcom opplyste 27. oktober 2026 at nettfunksjonene i PlayStation 4- og Steam-versjonene av Street Fighter V fortsatt er utilgjengelige mens selskapet arbeider med å styrke sikkerheten knyttet til programmeringsspråket PHP, som brukes i disse versjonene. Salget på PlayStation Store og Steam vil bli stanset gradvis frem til løsningen er ferdig.
I en melding publisert på den offisielle Street Fighter-kontoen opplyste utgiveren at nødvedlikehold er i gang for å løse problemet. Meldingen sa at innhold som kan spilles uten nett, fortsatt er tilgjengelig, og Capcom beklaget ulempene dette medfører.
Salgsstansen er allerede synlig i Valves nettbutikk. Steam-siden for Street Fighter V viser meldingen: «Street Fighter V er ikke lenger tilgjengelig i Steam-butikken.»
Spillets offisielle nettsted for Capcom Fighters Network, CAPCOM:Shadaloo C.R.I., viser en vedlikeholdsside med teksten: «Vi utfører for øyeblikket vedlikehold. Vent litt.»
Melding om nødvedlikehold publisert 23. oktober
Capcom publiserte en melding om nødvedlikehold på Steam-nyhetssiden for Street Fighter V 23. oktober 2026 kl. 06.05 EDT. Selskapet opplyste at innhold med nettfunksjoner var utilgjengelig på grunn av sikkerhetsforbedringer knyttet til programmeringsspråket PHP, at innhold som kan spilles uten nett, fortsatt var tilgjengelig, og at nødvedlikehold var i gang for å løse problemet.
PHP-prosjektet rettet to kritiske sårbarheter
20. oktober 2026 varslet PHP-sikkerhetsteamet på forhånd om en sikkerhetsoppdatering som skulle utgis 21. oktober 2026 kl. 14.00 UTC. Teamet opplyste at oppdateringen skulle rette to kritiske sårbarheter, som begge hadde fått alvorlighetsgraden 9,2 på CVSS v4.0-skalaen, og forbeholdt seg retten til å publisere den tidligere dersom opplysninger ble offentlige eller det dukket opp tegn på aktiv utnyttelse i praksis.
Prosjektet ga ut PHP 8.5.12, 8.4.27, 8.3.36 og 8.2.35 21. oktober 2026. Oppdateringene retter CVE-2026-109618 og CVE-2026-109619, to kritiske sårbarheter som kan gjøre det mulig å kjøre kode eksternt uten autentisering. PHP-teamet oppfordret alle brukere til å oppdatere umiddelbart og opplyste at det ikke finnes noen fullstendige risikoreduserende tiltak.
Ifølge prosjektets sikkerhetsvarsel er alle PHP-installasjoner som håndterer nettforespørsler, utsatt, inkludert PHP-FPM, Apache med mod_php, php-cgi, FrankenPHP og LiteSpeed. Teamet vurderer risikoen som størst for mod_php og viser til en demonstrert utnyttelse der en forespørsel uten autentisering kan utløse angrepet før applikasjonskoden kjøres.
GitHub-varselet for CVE-2026-109618, med tittelen Fjernkjøring av kode via OOM-korrupsjon, beskriver en feil der en feil forårsaket av minnemangel kan avbryte en forespørsel mens de interne dataene bare er delvis initialisert. Dermed kan avslutningsrutiner behandle en ugyldig tilstand. PHP-sikkerhetsteamet opplyste at det hadde bekreftet fullstendig fjernkjøring av kode over HTTP mot mod_php med standardgrenser for inndata og minne. Versjoner eldre enn 8.2.35, 8.3.36, 8.4.27 og 8.5.12 er berørt.
Varselet for CVE-2026-109619, Fjernkjøring av kode via foreldet global tilstand, beskriver en intern tilstand som eies av én forespørsel, og som vedvarer etter at minnet den ligger i, er frigitt. En senere forespørsel som håndteres av den samme arbeiderprosessen, kan dermed bruke den foreldede tilstanden før vanlig initialisering nullstiller den, noe som fører til bruk etter frigjøring. Teamet opplyste at fjernkjøring av kode var bekreftet mot mod_php og FPM via en bane for opplasting av øktfremdrift, og at utnyttelse forutsetter at forespørselen som oppretter tilstanden, og forespørselen som bruker den, håndteres av samme arbeiderprosess.
PHP-prosjektet publiserte flere sikkerhetsvarsler etter utgivelsene 21. oktober. 23. oktober 2026 anbefalte prosjektet å sette session.upload_progress.enabled=0 frem til neste ordinære feilrettingsutgivelse, og opplyste at det ville publisere et fullstendig varsel for CVE-2026-115560 sammen med denne utgivelsen. Problemet krever en uvanlig kombinasjon av konfigurasjon og applikasjonskode. 26. oktober 2026 kunngjorde prosjektet oppdaterte Windows-versjoner, PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 og 8.2.35-1, som inkluderer Brotli 1.2.1 for å rette CVE-2026-111497, en skriving utenfor gyldig minneområde i Brotli-dekomprimering. Feilen kan nås via cURL-utvidelsen når automatisk dekomprimering av HTTP-svar er aktivert. Dette alternativet er deaktivert som standard i cURL, men applikasjoner og HTTP-klientbiblioteker kan aktivere det, opplyste prosjektet.
For eldre grener leverte PHP-sikkerhetsteamet minimale bakoverporteringer av kildekode som dekker PHP 7.4, 8.0 og 8.1. Prosjektet gir ikke lenger ut oppdateringer for PHP 8.1 og eldre versjoner. PHP 8.2 når slutten av levetiden 31. desember 2026 og vil ikke få flere sikkerhetsoppdateringer etter denne datoen.
Bakgrunn om Street Fighter V
Street Fighter V ble utgitt 15. februar 2016. Slåssespillet ble utviklet og utgitt av CAPCOM Co., Ltd. for PlayStation 4 og PC. Steam-versjonen har spilling på tvers av plattformer mellom PlayStation 4- og Steam-spillere.
Ifølge Capcoms offisielle nettsted inneholder Street Fighter V: Champion Edition alt innhold fra den opprinnelige utgivelsen og Street Fighter V: Arcade Edition, med unntak av Fighting Chance-kostymer, kostymer fra merkevaresamarbeid og Capcom Pro Tour-DLC. Utgaven har totalt 40 figurer, 34 baner og over 200 kostymer. Alle nye spillmoduser og balanseoppdateringer er gratis for eiere av alle versjoner av Street Fighter V, og alle DLC-figurer kan låses opp gratis gjennom utfordringer i spillet som gir Fight Money, spillets valuta, ifølge Capcom.