Gry
Capcom zawiesza sprzedaż Street Fighter V, kontynuując prace nad bezpieczeństwem PHP

 Dodaj Gaming.net do preferowanych źródeł w Google
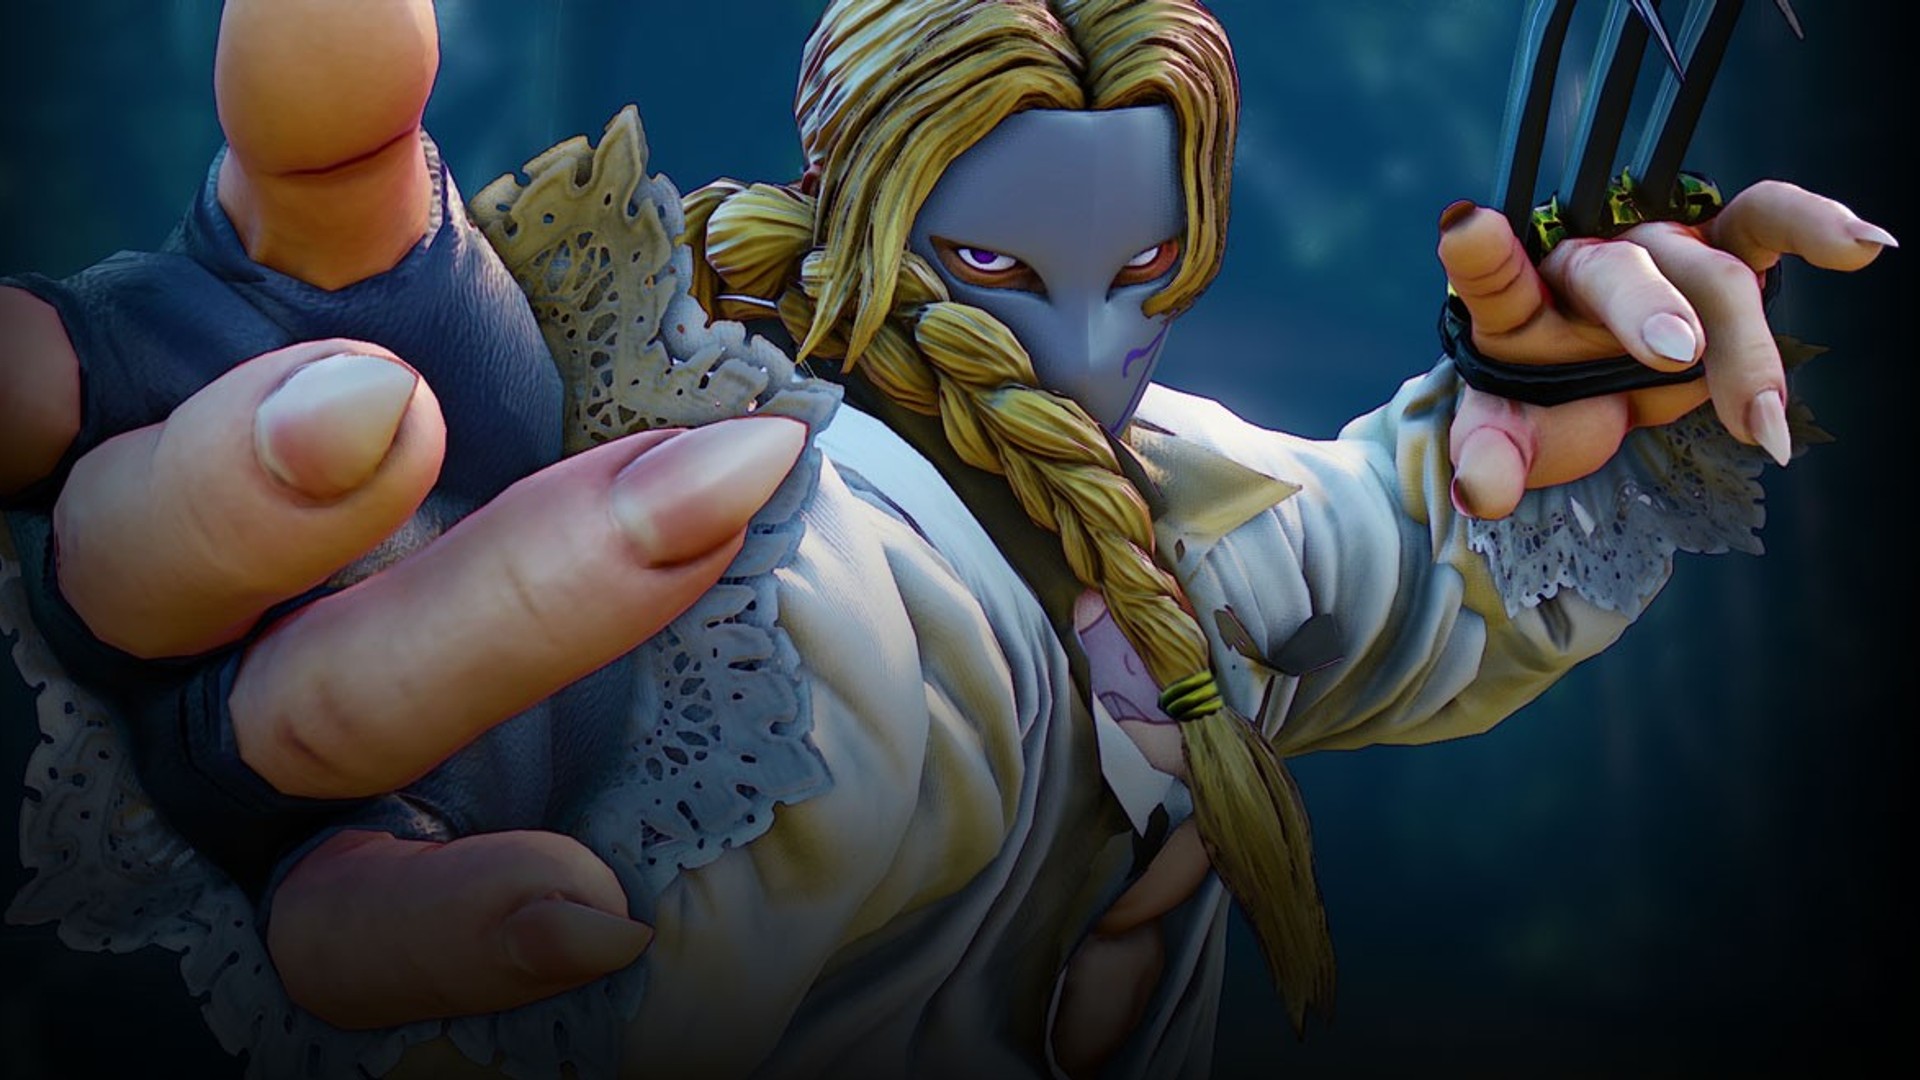
Capcom poinformował 27 października 2026 roku, że funkcje sieciowe w wersjach Street Fighter V na PlayStation 4 i Steam są nadal niedostępne, ponieważ firma pracuje nad wzmocnieniem zabezpieczeń związanych z językiem programowania PHP używanym w tych wersjach. Sprzedaż gry w PlayStation Store i Steam będzie zawieszana etapami aż do ukończenia poprawek.
W komunikacie opublikowanym na oficjalnym koncie Street Fighter wydawca poinformował, że trwają pilne prace konserwacyjne mające rozwiązać problem. Z komunikatu wynikało, że zawartość dostępna w trybie offline nadal działa, a Capcom przeprosił za niedogodności.
Zawieszenie sprzedaży jest już widoczne w sklepie Valve. Strona Street Fighter V w serwisie Steam zawiera komunikat: „Street Fighter V nie jest już dostępne w sklepie Steam”.
Oficjalna witryna Capcom Fighters Network poświęcona grze, CAPCOM:Shadaloo C.R.I., wyświetla stronę informującą o pracach konserwacyjnych z komunikatem: „Trwają prace konserwacyjne. Prosimy chwilę poczekać”.
Komunikat o pilnych pracach konserwacyjnych opublikowany 23 października
23 października 2026 roku o 6:05 czasu EDT firma Capcom opublikowała na stronie z aktualnościami Street Fighter V w serwisie Steam komunikat o pilnych pracach konserwacyjnych. Poinformowała w nim, że z powodu ulepszeń zabezpieczeń związanych z językiem programowania PHP zawartość korzystająca z funkcji sieciowych była niedostępna, zawartość dostępna w trybie offline pozostawała dostępna, a pilne prace konserwacyjne mające rozwiązać problem już trwały.
Projekt PHP załatał dwie krytyczne luki
20 października 2026 roku zespół ds. bezpieczeństwa PHP zapowiedział wcześniej wydanie aktualizacji zabezpieczeń zaplanowane na 21 października 2026 roku o 14:00 UTC. Zespół poinformował, że aktualizacja usunie dwie krytyczne luki, z których każda otrzymała ocenę 9,2 w skali poziomu zagrożenia CVSS v4.0. Zastrzegł też, że może opublikować ją wcześniej, jeśli szczegóły staną się publicznie dostępne lub pojawią się dowody na aktywne wykorzystywanie luk.
21 października 2026 roku projekt opublikował PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Wydania te usuwają luki CVE-2026-109618 i CVE-2026-109619 — dwie krytyczne podatności, które mogą umożliwić zdalne wykonanie kodu bez uwierzytelnienia. Zespół PHP wezwał wszystkich użytkowników do natychmiastowej aktualizacji, informując, że nie ma żadnych w pełni skutecznych środków zaradczych.
Według komunikatu bezpieczeństwa projektu zagrożone są wszystkie instalacje PHP obsługujące żądania internetowe, w tym PHP-FPM, Apache z mod_php, php-cgi, FrankenPHP i LiteSpeed. Zespół uznaje, że największe ryzyko dotyczy mod_php, powołując się na zademonstrowany exploit, w którym nieuwierzytelnione żądanie może uruchomić atak, zanim wykona się jakikolwiek kod aplikacji.
Komunikat GitHub dotyczący CVE-2026-109618, zatytułowany Zdalne wykonanie kodu wskutek uszkodzenia przy braku pamięci, opisuje lukę, w której błąd braku pamięci może przerwać obsługę żądania, gdy jego wewnętrzne dane są tylko częściowo zainicjowane, przez co procedury zamykające przetwarzają nieprawidłowy stan. Zespół ds. bezpieczeństwa PHP poinformował, że potwierdził możliwość pełnego zdalnego wykonania kodu przez HTTP w mod_php przy domyślnych limitach danych wejściowych i pamięci. Podatne są wersje starsze niż 8.2.35, 8.3.36, 8.4.27 i 8.5.12.
Komunikat dotyczący CVE-2026-109619, Zdalne wykonanie kodu wskutek nieaktualnego stanu globalnego, opisuje stan wewnętrzny należący do jednego żądania, który utrzymuje się po zwolnieniu pamięci, w której był przechowywany. W rezultacie późniejsze żądanie obsługiwane przez ten sam proces roboczy może odwołać się do nieaktualnego stanu, zanim standardowa inicjalizacja go zresetuje, co prowadzi do użycia zwolnionej pamięci. Zespół poinformował, że potwierdził możliwość zdalnego wykonania kodu w mod_php i FPM za pośrednictwem ścieżki związanej z postępem przesyłania sesji. Dodał, że do wykorzystania luki konieczne jest, by żądania tworzące i wykorzystujące ten stan trafiły do tego samego procesu roboczego.
Po wydaniach z 21 października projekt PHP opublikował kolejne komunikaty dotyczące bezpieczeństwa. 23 października 2026 roku zalecił ustawienie opcji session.upload_progress.enabled=0 do czasu następnego regularnego wydania poprawek błędów. Poinformował też, że wraz z tym wydaniem opublikuje pełny komunikat dotyczący CVE-2026-115560, wyjaśniając, że problem występuje tylko przy nietypowym połączeniu ustawień konfiguracji i kodu aplikacji. 26 października 2026 roku projekt ogłosił zaktualizowane kompilacje dla systemu Windows: PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 i 8.2.35-1. Zawierają one Brotli 1.2.1, który usuwa lukę CVE-2026-111497 — zapis poza zakresem w procesie dekompresji Brotli, do którego może dojść za pośrednictwem rozszerzenia cURL, gdy włączona jest automatyczna dekompresja odpowiedzi HTTP. Projekt poinformował, że ta opcja jest domyślnie wyłączona w cURL, choć mogą ją włączyć aplikacje i biblioteki klienckie HTTP.
W przypadku starszych gałęzi zespół ds. bezpieczeństwa PHP udostępnił minimalne poprawki przeniesione do kodu źródłowego dla PHP 7.4, 8.0 i 8.1; projekt nie udostępnia już aktualizacji dla PHP 8.1 ani starszych wersji. Okres wsparcia PHP 8.2 zakończy się 31 grudnia 2026 roku, a po tej dacie nie będą już wydawane żadne poprawki zabezpieczeń.
Informacje o Street Fighter V
Street Fighter V ukazało się 15 lutego 2016 roku. Bijatyka została opracowana i wydana przez CAPCOM Co., Ltd. na PlayStation 4 i PC, a wersja dostępna w serwisie Steam umożliwia rozgrywkę międzyplatformową użytkownikom PlayStation 4 i Steam.
Według oficjalnej strony Capcom, Street Fighter V: Champion Edition zawiera całą zawartość z pierwotnego wydania i Street Fighter V: Arcade Edition, z wyjątkiem strojów Fighting Chance, strojów powstałych we współpracy z innymi markami oraz dodatków DLC Capcom Pro Tour. Łącznie obejmuje 40 postaci, 34 areny i ponad 200 strojów. Wszystkie dodatki do trybów gry i aktualizacje balansu są bezpłatne dla posiadaczy dowolnej wersji Street Fighter V, a wszystkie postacie z DLC można zdobyć bezpłatnie, wykonując wyzwania w grze, za które otrzymuje się Fight Money, walutę używaną w grze — podaje Capcom.