Juegos
Capcom suspende las ventas de Street Fighter V mientras continúa el trabajo de seguridad de PHP

 Añade Gaming.net a tus fuentes preferidas en Google
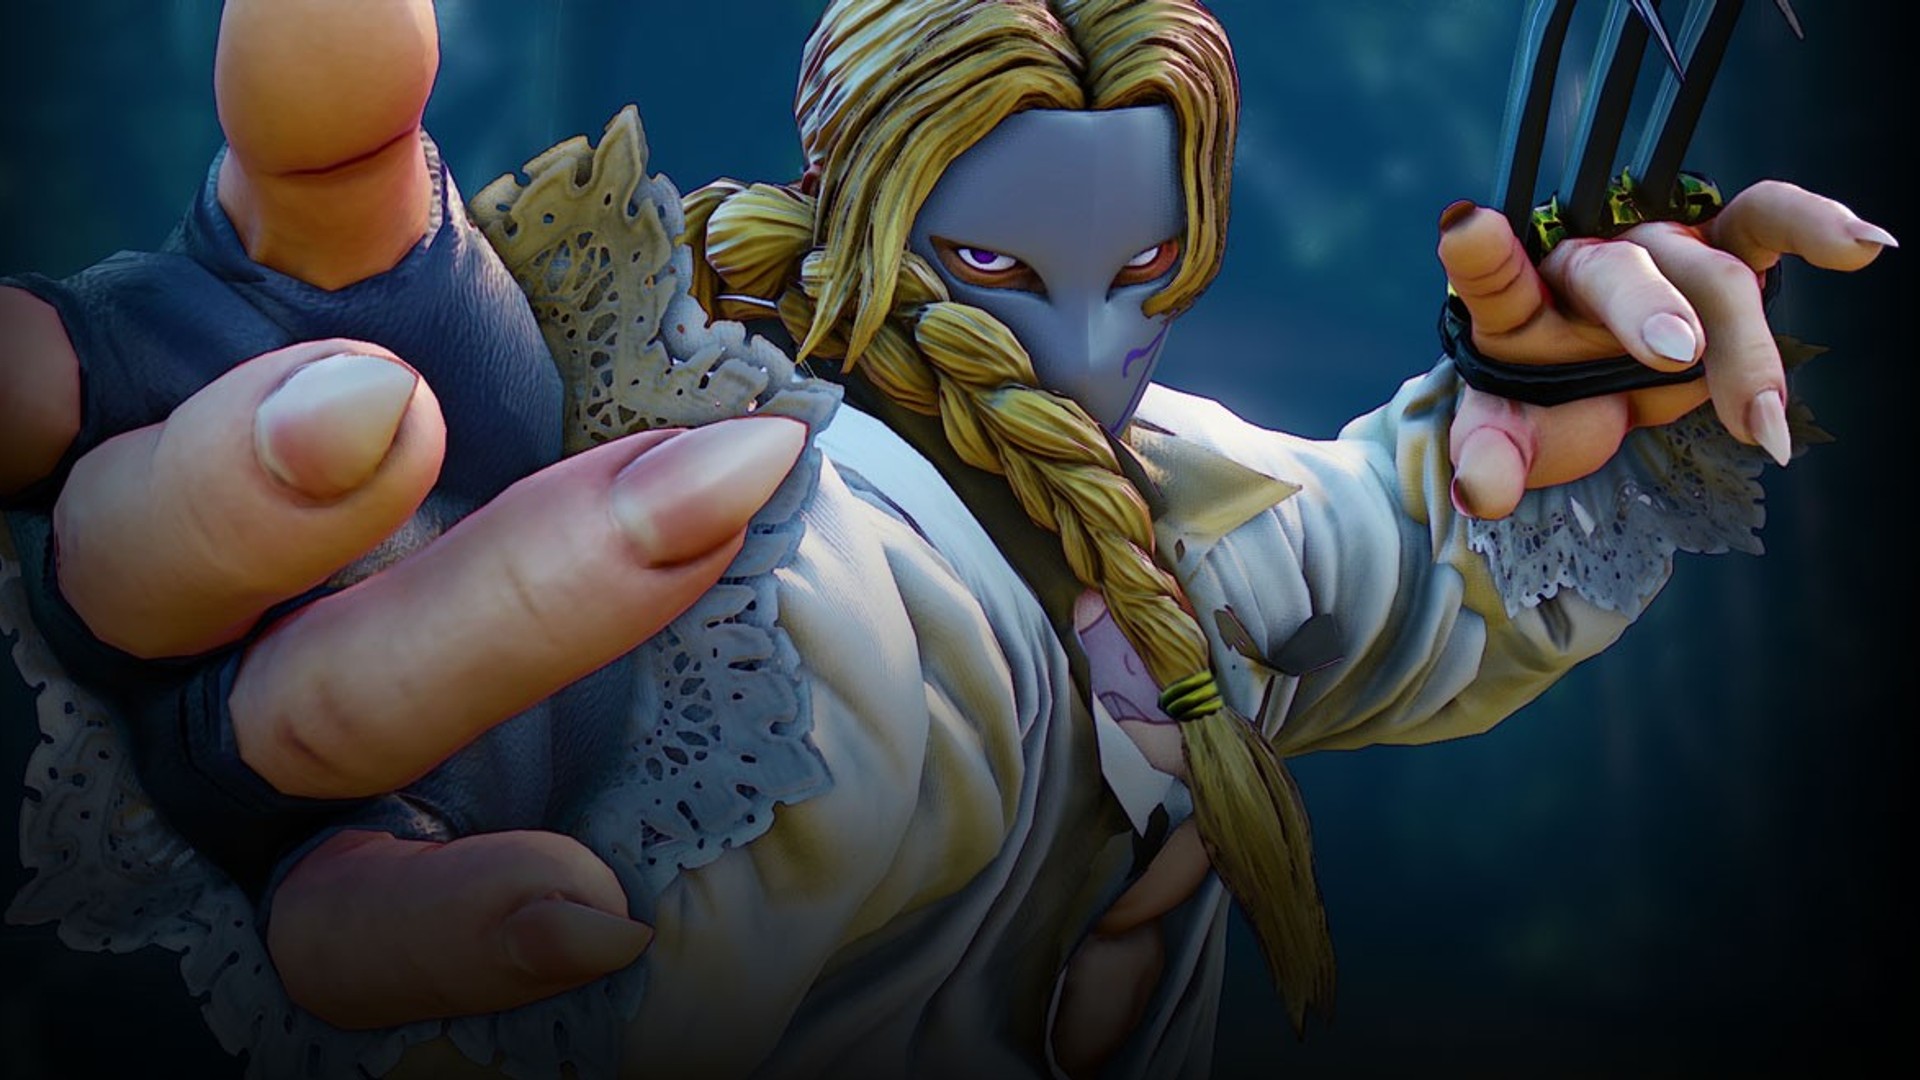
Capcom anunció el 27 de octubre de 2026 que las funciones en línea de las versiones de Street Fighter V para PlayStation 4 y Steam siguen sin estar disponibles, mientras la empresa trabaja para reforzar la seguridad relacionada con el lenguaje de programación PHP utilizado en esas versiones. También indicó que las ventas en PlayStation Store y Steam se suspenderán por etapas hasta que se complete la solución.
En un aviso publicado en la cuenta oficial de Street Fighter, la distribuidora informó que se están realizando tareas de mantenimiento de emergencia para resolver el problema. El aviso señaló que el contenido sin conexión sigue disponible y Capcom pidió disculpas por las molestias.
La suspensión ya se refleja en la tienda de Valve. La página de Street Fighter V en Steam muestra el aviso: «Street Fighter V ya no está disponible en la tienda de Steam».
El sitio web oficial de Capcom Fighters Network del juego, CAPCOM:Shadaloo C.R.I., muestra una página de mantenimiento con el mensaje: «Estamos realizando tareas de mantenimiento. Espere un momento».
Aviso de mantenimiento de emergencia publicado el 23 de octubre
Capcom publicó un Aviso de mantenimiento de emergencia en la sección de noticias de Street Fighter V en Steam el 23 de octubre de 2026 a las 6:05 a. m. EDT. En él, la empresa informó que, debido a mejoras de seguridad relacionadas con el lenguaje de programación PHP, el contenido que utiliza funciones en línea no estaba disponible, el contenido que se puede jugar sin conexión seguía disponible y se estaban realizando tareas de mantenimiento de emergencia para resolver el problema.
El proyecto PHP corrigió dos vulnerabilidades críticas
El 20 de octubre de 2026, el equipo de seguridad de PHP dio un aviso previo sobre una actualización de seguridad prevista para el 21 de octubre de 2026 a las 14:00 UTC. El equipo indicó que la actualización corregiría dos vulnerabilidades críticas, ambas calificadas con 9,2 en la escala de gravedad CVSS v4.0, y se reservó el derecho de publicarla antes si los detalles se hacían públicos o surgían indicios de explotación activa en el entorno real.
El proyecto publicó PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35 el 21 de octubre de 2026. Las versiones corrigen CVE-2026-109618 y CVE-2026-109619, dos vulnerabilidades críticas que pueden permitir la ejecución remota de código sin autenticación. El equipo de PHP instó a todos los usuarios a actualizar de inmediato y señaló que no existen mitigaciones completas.
Según el aviso de seguridad del proyecto, todas las instalaciones de PHP que atienden solicitudes web están en riesgo, incluidas PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. El equipo considera que el riesgo es mayor en mod_php, y cita una vulnerabilidad demostrada en la que una solicitud sin autenticar puede desencadenar el ataque antes de que se ejecute cualquier código de la aplicación.
El aviso de GitHub sobre CVE-2026-109618, titulado Ejecución remota de código mediante corrupción por falta de memoria, describe un fallo por el que un error de falta de memoria puede interrumpir una solicitud cuando sus datos internos solo se han inicializado parcialmente, lo que hace que las rutinas de cierre procesen un estado no válido. El equipo de seguridad de PHP afirmó haber validado la ejecución remota completa de código a través de HTTP contra mod_php con los límites predeterminados de entrada y memoria. Las versiones anteriores a 8.2.35, 8.3.36, 8.4.27 y 8.5.12 están afectadas.
El aviso sobre CVE-2026-109619, Ejecución remota de código mediante estado global obsoleto, describe un estado interno perteneciente a una solicitud que persiste después de que se libera la memoria que lo contenía. Por ello, una solicitud posterior atendida por el mismo proceso de trabajo puede operar sobre ese estado obsoleto antes de que la inicialización normal lo restablezca, lo que provoca un uso después de liberar. El equipo afirmó haber validado la ejecución remota de código contra mod_php y FPM a través de una ruta de progreso de carga de sesiones, y señaló que para explotar la vulnerabilidad las solicitudes que producen y consumen el estado deben llegar al mismo proceso de trabajo.
El proyecto PHP publicó otros avisos después de las versiones del 21 de octubre. El 23 de octubre de 2026, recomendó establecer session.upload_progress.enabled=0 hasta la siguiente versión regular de corrección de errores y dijo que publicaría un aviso completo sobre CVE-2026-115560 con esa versión. Según explicó, el problema subyacente requiere una combinación inusual de configuración y código de aplicación. El 26 de octubre de 2026, el proyecto anunció versiones actualizadas para Windows: PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 y 8.2.35-1. Estas incluyen Brotli 1.2.1 para corregir CVE-2026-111497, una escritura fuera de los límites durante la descompresión de Brotli a la que se puede acceder mediante la extensión cURL cuando está activada la descompresión automática de respuestas HTTP. El proyecto indicó que esa opción está desactivada de forma predeterminada en cURL, aunque las aplicaciones y las bibliotecas cliente HTTP pueden activarla.
Para las ramas anteriores, el equipo de seguridad de PHP proporcionó adaptaciones mínimas de las correcciones para PHP 7.4, 8.0 y 8.1; el proyecto ya no publica actualizaciones para PHP 8.1 ni versiones anteriores. PHP 8.2 llegará al fin de su vida útil el 31 de diciembre de 2026 y no recibirá más correcciones de seguridad después de esa fecha.
Antecedentes de Street Fighter V
Street Fighter V se lanzó el 15 de febrero de 2016. Desarrollado y publicado por CAPCOM Co., Ltd., este juego de lucha se lanzó para PlayStation 4 y PC, y la versión de Steam permite el juego multiplataforma entre jugadores de PlayStation 4 y Steam.
Según el sitio oficial de Capcom, Street Fighter V: Champion Edition incluye todo el contenido del lanzamiento original y de Street Fighter V: Arcade Edition, excepto los trajes de Fighting Chance, los trajes de colaboraciones con marcas y el contenido descargable de Capcom Pro Tour, para un total de 40 personajes, 34 escenarios y más de 200 trajes. Todas las incorporaciones a los modos de juego y las actualizaciones de equilibrio son gratuitas para quienes tengan cualquier versión de Street Fighter V, y todos los personajes descargables se pueden conseguir gratis mediante desafíos del juego que otorgan Fight Money, la moneda del juego, según Capcom.