Spel
Capcom stoppar försäljningen av Street Fighter V medan säkerhetsarbetet med PHP fortsätter

 Lägg till Gaming.net bland dina föredragna källor på Google
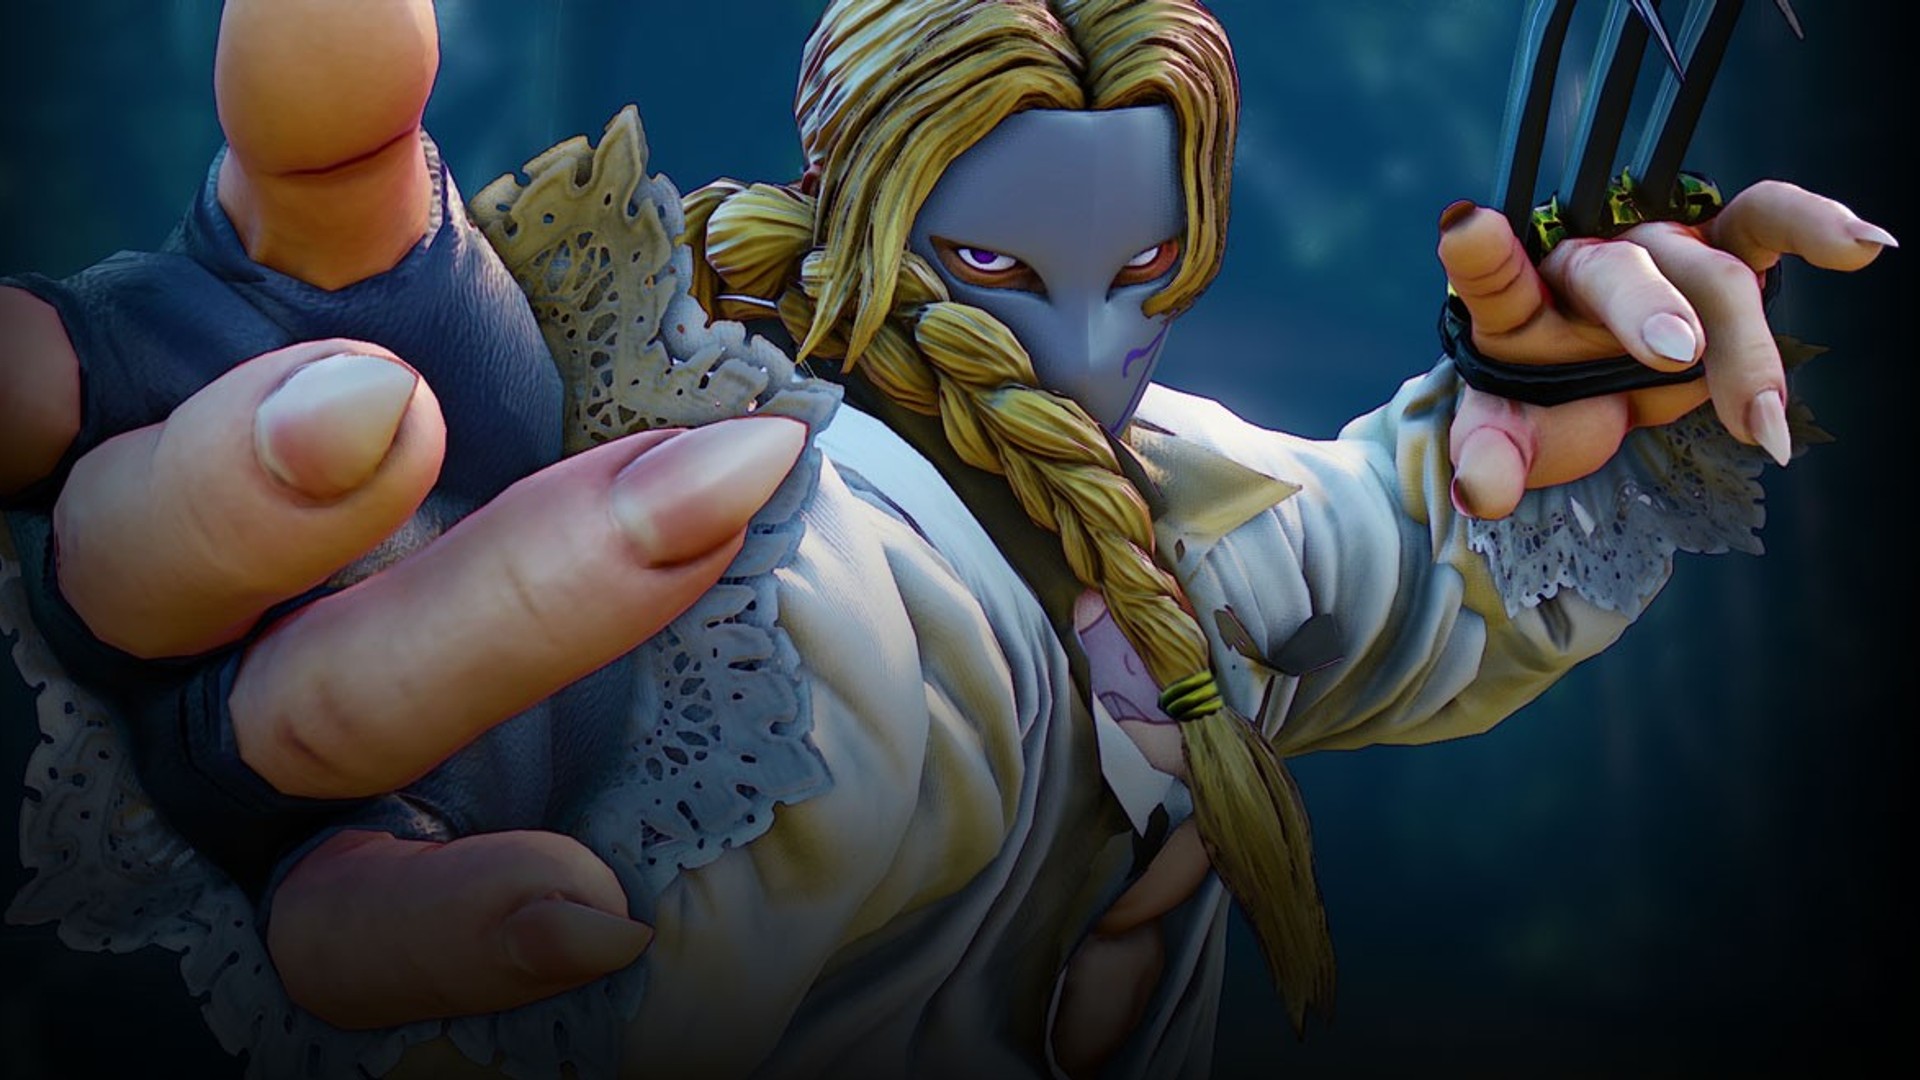
Capcom uppgav den 27 oktober 2026 att onlinefunktionerna i PlayStation 4- och Steam-versionerna av Street Fighter V fortfarande är otillgängliga medan företaget arbetar med att stärka säkerheten kopplad till programmeringsspråket PHP, som används i dessa versioner, och att försäljningen på PlayStation Store och Steam kommer att stoppas stegvis tills problemet har åtgärdats.
I ett meddelande som publicerades på det officiella Street Fighter-kontot uppgav utgivaren att akut underhåll pågår för att åtgärda problemet. I meddelandet stod det att innehåll som kan spelas offline fortfarande är tillgängligt, och Capcom bad om ursäkt för besväret.
Försäljningsstoppet syns redan i Valves butik. Sidan för Street Fighter V på Steam visar meddelandet: ”Street Fighter V finns inte längre tillgängligt i Steam-butiken.”
Spelets officiella webbplats för Capcom Fighters Network, CAPCOM:Shadaloo C.R.I., visar en underhållssida med texten: ”Vi genomför för närvarande underhåll. Vänta ett ögonblick.”
Meddelande om akut underhåll publicerat den 23 oktober
Capcom publicerade ett meddelande om akut underhåll på Steam-nyhetssidan för Street Fighter V den 23 oktober 2026 kl. 6:05 EDT. Företaget uppgav att innehåll som använder onlinefunktioner inte var tillgängligt på grund av säkerhetsförbättringar kopplade till programmeringsspråket PHP, att innehåll som kan spelas offline fortfarande var tillgängligt och att akut underhåll pågick för att lösa problemet.
PHP-projektet åtgärdade två kritiska sårbarheter
Den 20 oktober 2026 gav PHP:s säkerhetsteam ett förhandsbesked om en säkerhetsuppdatering som skulle släppas den 21 oktober 2026 kl. 14:00 UTC. Teamet uppgav att uppdateringen skulle åtgärda två kritiska sårbarheter, som båda hade fått betyget 9,2 enligt allvarlighetsskalan CVSS v4.0, och förbehöll sig rätten att släppa den tidigare om uppgifter blev offentliga eller tecken på pågående exploatering upptäcktes i verkliga miljöer.
Projektet släppte PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35 den 21 oktober 2026. Uppdateringarna åtgärdar CVE-2026-109618 och CVE-2026-109619, två kritiska sårbarheter som kan möjliggöra fjärrkörning av kod utan autentisering. PHP-teamet uppmanade alla användare att uppdatera omedelbart och uppgav att det inte finns några fullständiga sätt att begränsa riskerna.
Enligt projektets säkerhetsmeddelande löper alla PHP-installationer som hanterar webbförfrågningar risk, däribland PHP-FPM, Apache med mod_php, php-cgi, FrankenPHP och LiteSpeed. Teamet bedömer att risken är störst för mod_php och hänvisar till en demonstrerad exploatering där en förfrågan utan autentisering kan utlösa attacken innan någon programkod körs.
GitHubs säkerhetsmeddelande om CVE-2026-109618, med rubriken fjärrkörning av kod via minnesbristkorruption, beskriver ett fel där ett minnesbristfel kan avbryta en förfrågan medan dess interna data bara har initierats delvis, vilket gör att avslutningsrutiner försöker hantera ett ogiltigt tillstånd. PHP:s säkerhetsteam uppgav att det hade verifierat fullständig fjärrkörning av kod via HTTP mot mod_php med standardgränser för indata och minne. Versioner före 8.2.35, 8.3.36, 8.4.27 och 8.5.12 är sårbara.
Säkerhetsmeddelandet om CVE-2026-109619, fjärrkörning av kod via inaktuellt globalt tillstånd, beskriver ett internt tillstånd som tillhör en förfrågan men finns kvar efter att minnet bakom det har frigjorts. Därför kan en senare förfrågan som hanteras av samma arbetsprocess använda det inaktuella tillståndet innan en normal initiering återställer det, vilket leder till användning efter frigöring. Teamet uppgav att fjärrkörning av kod hade verifierats mot mod_php och FPM via en sökväg för förloppet vid uppladdning av sessioner, och att exploatering kräver att den förfrågan som skapar tillståndet och den som använder det hanteras av samma arbetsprocess.
PHP-projektet publicerade ytterligare säkerhetsmeddelanden efter släppen den 21 oktober. Den 23 oktober 2026 rekommenderade projektet att session.upload_progress.enabled=0 ställs in fram till nästa ordinarie felrättningsversion och uppgav att ett fullständigt säkerhetsmeddelande om CVE-2026-115560 kommer att publiceras i samband med den versionen. Projektet beskrev det underliggande problemet som beroende av en ovanlig kombination av konfiguration och programkod. Den 26 oktober 2026 meddelade projektet att uppdaterade Windows-versioner hade släppts: PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 och 8.2.35-1. De innehåller Brotli 1.2.1, som åtgärdar CVE-2026-111497, en skrivning utanför minnesgränsen vid Brotli-dekomprimering som kan utnyttjas via cURL-tillägget när automatisk dekomprimering av HTTP-svar är aktiverad. Alternativet är inaktiverat som standard i cURL, men program och HTTP-klientbibliotek kan aktivera det, uppgav projektet.
För äldre grenar tillhandahöll PHP:s säkerhetsteam minimala bakåtporteringar av källkoden för PHP 7.4, 8.0 och 8.1. PHP 8.1 och äldre versioner får inte längre uppdateringar från projektet. PHP 8.2 når slutet av sin livscykel den 31 december 2026 och kommer inte att få några ytterligare säkerhetsuppdateringar efter det datumet.
Bakgrund om Street Fighter V
Street Fighter V släpptes den 15 februari 2016. Kampspelet utvecklades och gavs ut av CAPCOM Co., Ltd. för PlayStation 4 och PC, och Steam-versionen har plattformsöverskridande spel mellan spelare på PlayStation 4 och Steam.
Enligt Capcoms officiella webbplats innehåller Street Fighter V: Champion Edition allt innehåll från originalversionen och Street Fighter V: Arcade Edition, med undantag för kostymer från Fighting Chance, kostymer från märkessamarbeten och DLC till Capcom Pro Tour. Totalt ingår 40 karaktärer, 34 banor och över 200 kostymer. Alla tillägg av spellägen och balansuppdateringar är kostnadsfria för ägare av valfri version av Street Fighter V, och alla DLC-karaktärer kan låsas upp utan kostnad genom utmaningar i spelet som ger Fight Money, spelets valuta, enligt Capcom.