Spil
Capcom suspenderer salget af Street Fighter V, mens sikkerhedsarbejdet med PHP fortsætter

 Føj Gaming.net til dine foretrukne kilder på Google
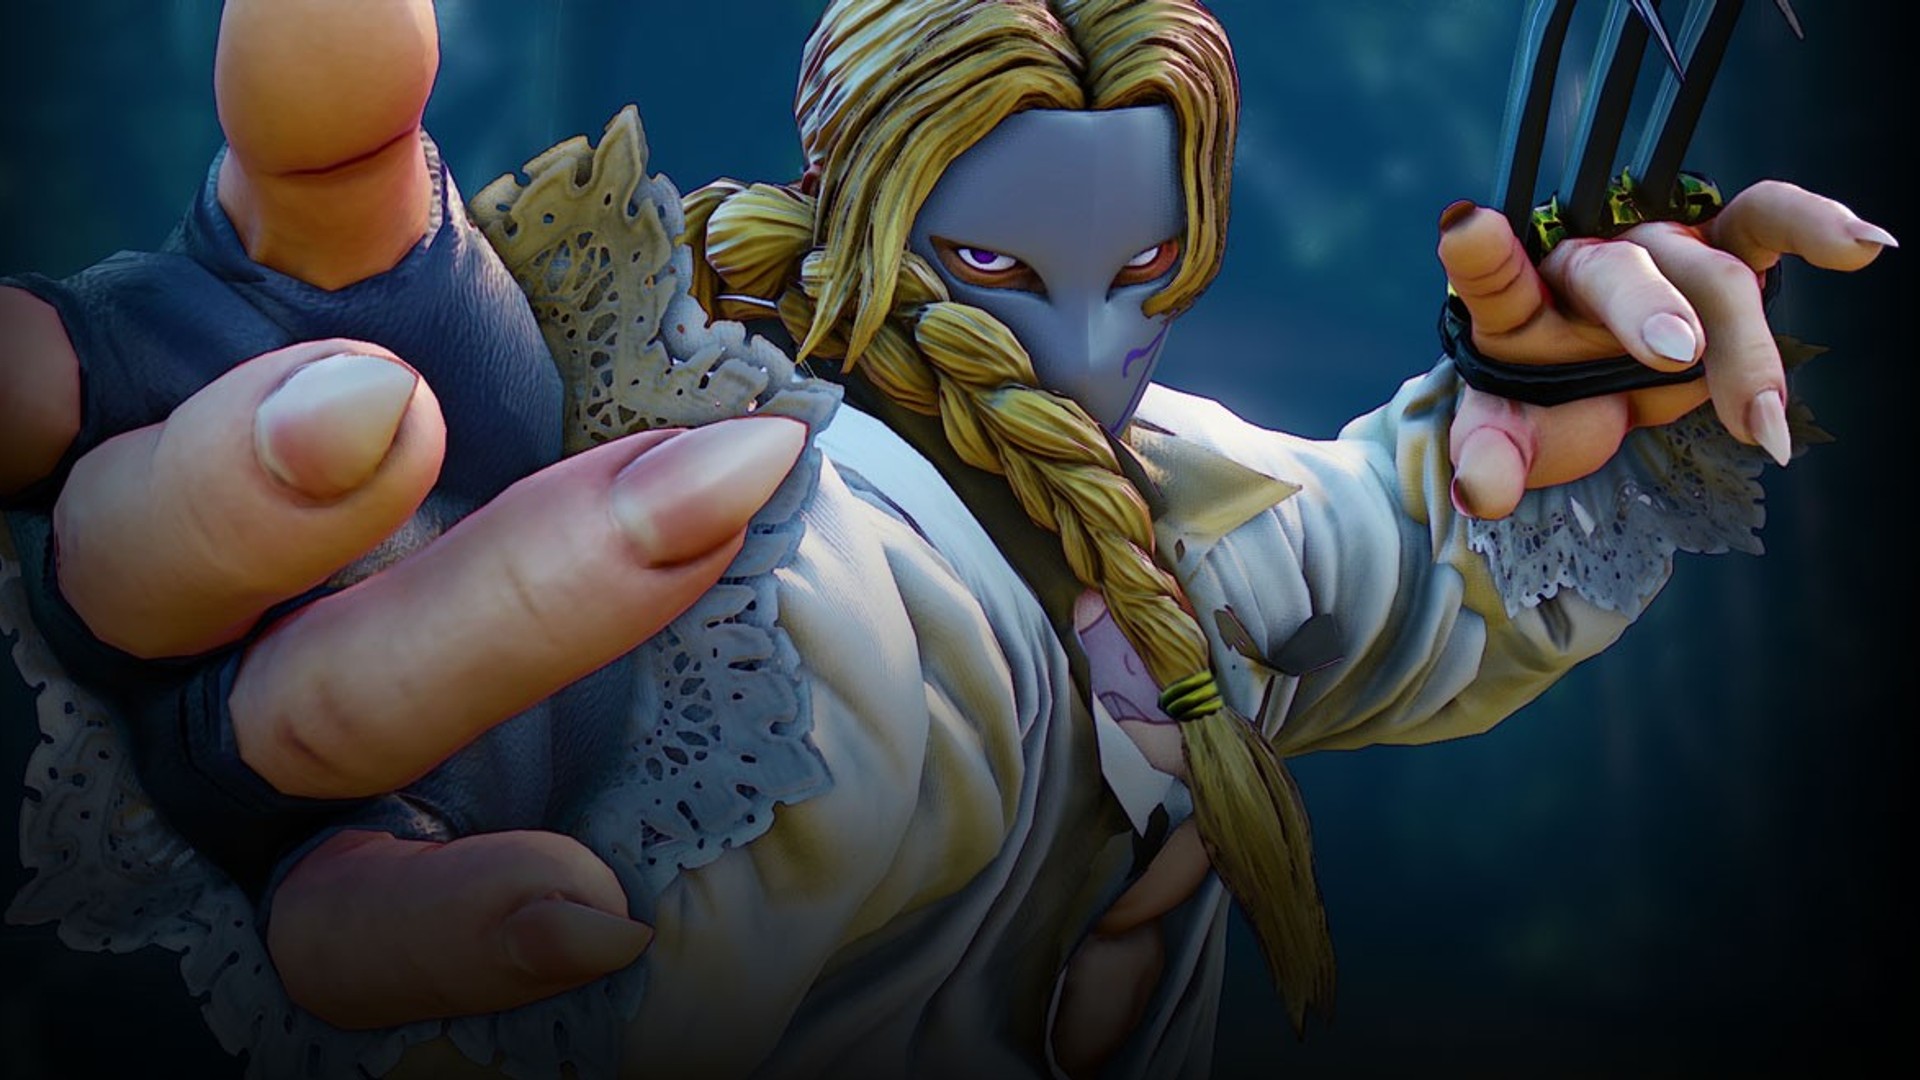
Capcom oplyste den 27. oktober 2026, at onlinefunktionerne i PlayStation 4- og Steam-versionerne af Street Fighter V fortsat er utilgængelige, mens virksomheden arbejder på at styrke sikkerheden i forbindelse med programmeringssproget PHP, der bruges i versionerne, og at salget på PlayStation Store og Steam vil blive suspenderet gradvist, indtil rettelsen er færdig.
I en meddelelse på den officielle Street Fighter-konto oplyste udgiveren, at der er igangsat nødvedligeholdelse for at løse problemet. Meddelelsen oplyste, at indhold, der kan spilles offline, fortsat er tilgængeligt, og Capcom undskyldte ulejligheden.
Suspenderingen kan allerede ses på Valves butik. Steam-siden for Street Fighter V viser meddelelsen: “Street Fighter V kan ikke længere købes i Steam-butikken.”
Spillets officielle websted for Capcom Fighters Network, CAPCOM:Shadaloo C.R.I., viser en vedligeholdelsesside med teksten: “Vi er i øjeblikket i gang med vedligeholdelse. Vent venligst et øjeblik.”
Meddelelse om nødvedligeholdelse offentliggjort den 23. oktober
Capcom offentliggjorde en meddelelse om nødvedligeholdelse på Steam-nyhedssiden for Street Fighter V den 23. oktober 2026 kl. 6.05 EDT. Her oplyste virksomheden, at indhold med onlinefunktioner var utilgængeligt på grund af sikkerhedsforbedringer i forbindelse med programmeringssproget PHP, at indhold, der kan spilles offline, fortsat var tilgængeligt, og at nødvedligeholdelse var i gang for at løse problemet.
PHP-projektet rettede to kritiske sårbarheder
Den 20. oktober 2026 udsendte PHP-sikkerhedsteamet en forhåndsmeddelelse om en sikkerhedsudgivelse, der var planlagt til den 21. oktober 2026 kl. 14.00 UTC. Teamet oplyste, at udgivelsen ville rette to kritiske sårbarheder, som begge havde fået vurderingen 9,2 på alvorlighedsskalaen CVSS v4.0, og forbeholdt sig retten til at udsende den tidligere, hvis oplysninger blev offentligt tilgængelige, eller der dukkede tegn op på aktive angreb i praksis.
Projektet udgav PHP 8.5.12, 8.4.27, 8.3.36 og 8.2.35 den 21. oktober 2026. Udgivelserne retter CVE-2026-109618 og CVE-2026-109619, to kritiske sårbarheder, der kan muliggøre fjernkodekørsel uden godkendelse, og PHP-teamet opfordrede alle brugere til straks at opdatere med den begrundelse, at der ikke findes fuldstændige afværgeforanstaltninger.
Ifølge projektets sikkerhedsvejledning er alle PHP-installationer, der håndterer webanmodninger, i fare, herunder PHP-FPM, Apache med mod_php, php-cgi, FrankenPHP og LiteSpeed. Teamet vurderer, at risikoen er størst for mod_php, og henviser til et demonstreret angreb, hvor en anmodning uden godkendelse kan udløse angrebet, før nogen programkode køres.
GitHub-vejledningen om CVE-2026-109618, med titlen Fjernkodekørsel via OOM-korruption, beskriver en fejl, hvor en fejl på grund af utilstrækkelig hukommelse kan afbryde en anmodning, mens dens interne data kun er delvist initialiseret, så nedlukningsrutiner kommer til at behandle en ugyldig tilstand. PHP-sikkerhedsteamet oplyste, at det havde bekræftet fuldstændig fjernkodekørsel via HTTP mod mod_php med standardgrænser for input og hukommelse. Versioner før 8.2.35, 8.3.36, 8.4.27 og 8.5.12 er berørt.
Vejledningen om CVE-2026-109619, Fjernkodekørsel via forældet global tilstand, beskriver en intern tilstand, der tilhører én anmodning, og som fortsætter med at eksistere, efter at den bagvedliggende hukommelse er blevet frigivet. En senere anmodning, der håndteres af den samme worker, kan derfor benytte den forældede tilstand, før normal initialisering nulstiller den, hvilket medfører en use-after-free-fejl. Teamet oplyste, at fjernkodekørsel var blevet bekræftet mod mod_php og FPM via en sti til uploadfremskridt for sessioner, og at udnyttelse kræver, at den anmodning, der opretter tilstanden, og den anmodning, der bruger den, håndteres af den samme worker.
PHP-projektet offentliggjorde flere vejledninger efter udgivelserne den 21. oktober. Den 23. oktober 2026 anbefalede projektet at sætte session.upload_progress.enabled=0 indtil den næste almindelige fejlrettelsesudgivelse og oplyste, at det ville offentliggøre en fuldstændig vejledning om CVE-2026-115560 sammen med denne udgivelse. Projektet beskrev det underliggende problem som noget, der kræver en usædvanlig kombination af konfiguration og programkode. Den 26. oktober 2026 annoncerede projektet opdaterede Windows-builds, PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 og 8.2.35-1, som indeholder Brotli 1.2.1 for at rette CVE-2026-111497, en skrivning uden for grænserne i Brotli-dekomprimering, som kan udløses via cURL-udvidelsen, når automatisk dekomprimering af HTTP-svar er aktiveret. Projektet oplyste, at denne mulighed er deaktiveret som standard i cURL, men at programmer og HTTP-klientbiblioteker kan aktivere den.
Til ældre grene leverede PHP-sikkerhedsteamet minimale backportrettelser til kildekoden for PHP 7.4, 8.0 og 8.1; PHP 8.1 og ældre versioner modtager ikke længere opdateringer fra projektet. PHP 8.2 når slutningen af sin levetid den 31. december 2026 og vil ikke modtage flere sikkerhedsrettelser efter denne dato.
Baggrund om Street Fighter V
Street Fighter V udkom den 15. februar 2016. Kampspillet blev udviklet og udgivet af CAPCOM Co., Ltd. til PlayStation 4 og pc, og Steam-versionen har spil på tværs af platforme mellem PlayStation 4- og Steam-spillere.
Ifølge Capcoms officielle websted indeholder Street Fighter V: Champion Edition alt indhold fra den oprindelige udgave og Street Fighter V: Arcade Edition, bortset fra Fighting Chance-kostumer, kostumer fra brandsamarbejder og Capcom Pro Tour-DLC, i alt 40 figurer, 34 baner og over 200 kostumer. Alle tilføjelser til spiltilstandene og balanceopdateringer er gratis for ejere af enhver version af Street Fighter V, og alle DLC-figurer kan optjenes gratis gennem udfordringer i spillet, der belønner spillerne med Fight Money, spillets valuta, ifølge Capcom.