ألعاب
Capcom تعلّق مبيعات Street Fighter V مع استمرار أعمال تأمين PHP

 أضف Gaming.net إلى مصادرك المفضلة على Google
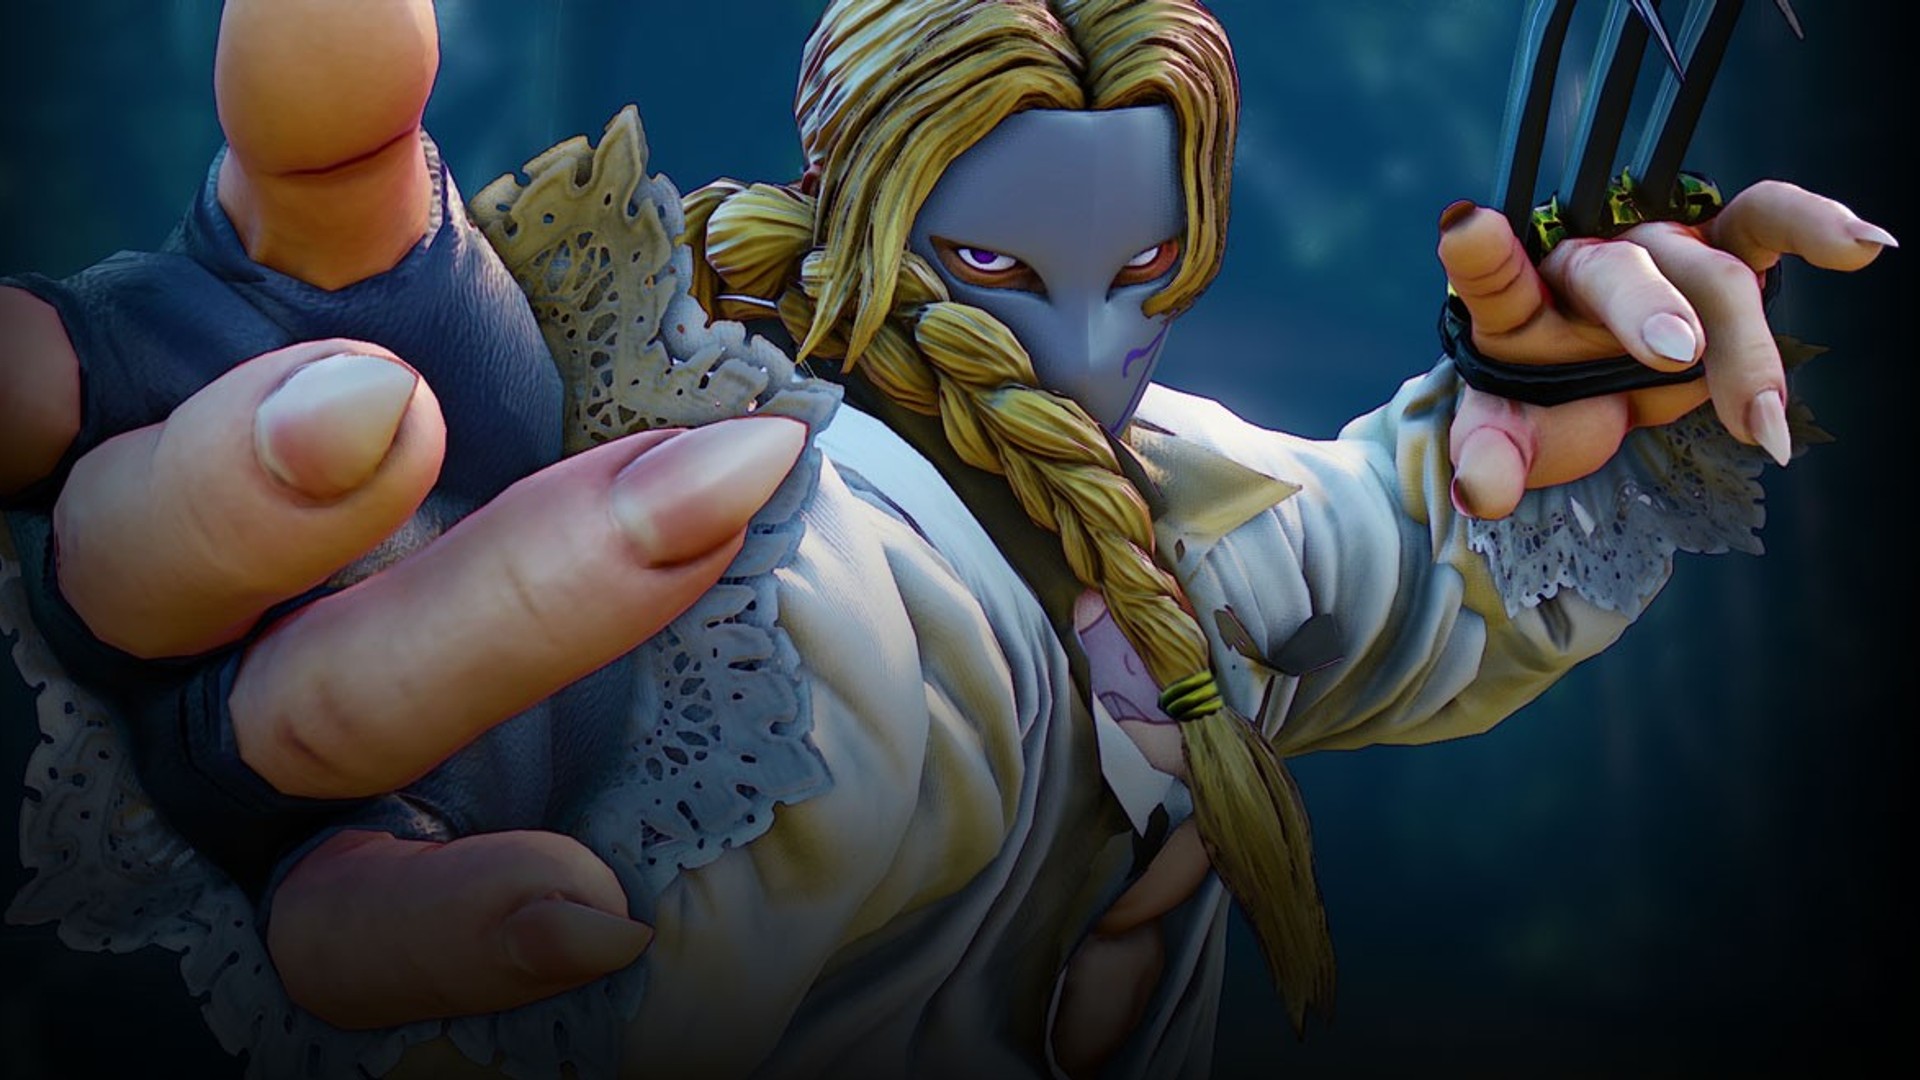
قالت Capcom في 27 أكتوبر 2026 إن الوظائف عبر الإنترنت في نسختَي Street Fighter V على PlayStation 4 وSteam لا تزال غير متاحة، في وقت تعمل فيه الشركة على تعزيز الأمان المرتبط بلغة البرمجة PHP المستخدمة في هاتين النسختين. وأضافت أن تعليق المبيعات على PlayStation Store وSteam سيُنفذ على مراحل إلى حين اكتمال الإصلاح.
وفي إشعار نُشر على الحساب الرسمي للعبة Street Fighter، قالت الشركة الناشرة إن أعمال الصيانة الطارئة جارية لمعالجة المشكلة. وأوضح الإشعار أن المحتوى الذي يمكن تشغيله دون اتصال بالإنترنت لا يزال متاحًا، وقدمت Capcom اعتذارها عن الإزعاج.
بات التعليق ظاهرًا بالفعل على متجر Valve. وتحمل صفحة Street Fighter V على Steam الإشعار التالي: «لم تعد Street Fighter V متاحة على متجر Steam».
يعرض الموقع الرسمي للعبة على شبكة Capcom Fighters، CAPCOM:Shadaloo C.R.I.، صفحة صيانة جاء فيها: «نجري حاليًا أعمال الصيانة. يُرجى الانتظار قليلًا».
نشر إشعار الصيانة الطارئة في 23 أكتوبر
نشرت Capcom إشعارًا بالصيانة الطارئة على صفحة أخبار Street Fighter V في Steam يوم 23 أكتوبر 2026، الساعة 6:05 صباحًا بتوقيت شرق الولايات المتحدة. وقالت الشركة في الإشعار إن المحتوى الذي يستخدم الميزات المتصلة بالإنترنت غير متاح بسبب تحسينات أمنية مرتبطة بلغة البرمجة PHP، وإن المحتوى القابل للتشغيل دون اتصال بالإنترنت لا يزال متاحًا، كما أن أعمال الصيانة الطارئة جارية لحل المشكلة.
مشروع PHP يصلح ثغرتين خطيرتين
في 20 أكتوبر 2026، قدم فريق أمان PHP إشعارًا مسبقًا بإصدار أمني مقرر في 21 أكتوبر 2026، الساعة 14:00 بالتوقيت العالمي المنسق. وقال الفريق إن الإصدار سيعالج ثغرتين خطيرتين، حصلت كل منهما على تقييم 9.2 وفق مقياس شدة الثغرات CVSS v4.0، مع احتفاظه بحق إصدار التحديث قبل الموعد إذا كُشفت التفاصيل للعلن أو ظهرت أدلة على استغلال الثغرات فعليًا.
أصدر المشروع PHP 8.5.12 و8.4.27 و8.3.36 و8.2.35 في 21 أكتوبر 2026. وتعالج هذه الإصدارات الثغرتين الخطيرتين CVE-2026-109618 وCVE-2026-109619، اللتين قد تتيحان تنفيذ التعليمات البرمجية عن بُعد دون مصادقة. وحث فريق PHP جميع المستخدمين على التحديث فورًا، مشيرًا إلى عدم وجود تدابير تخفيف كاملة.
وفقًا للاستشارة الأمنية للمشروع، فإن جميع عمليات تثبيت PHP التي تستقبل طلبات الويب معرضة للخطر، بما في ذلك PHP-FPM وApache مع mod_php وphp-cgi وFrankenPHP وLiteSpeed. ويرى الفريق أن الخطر أشد ما يكون على mod_php، مستشهدًا باستغلال مُثبت يمكن فيه لطلب غير مصادق عليه إطلاق الهجوم قبل تشغيل أي شيفرة برمجية للتطبيق.
يصف إشعار GitHub بشأن CVE-2026-109618، المعنون تنفيذ التعليمات البرمجية عن بُعد عبر تلف ناجم عن نفاد الذاكرة، خللًا قد يؤدي فيه خطأ نفاد الذاكرة إلى إجهاض طلب بينما لا تزال بياناته الداخلية مهيأة جزئيًا فقط، ما يترك إجراءات الإنهاء لتتعامل مع حالة غير صالحة. وقال فريق أمان PHP إنه تحقق من إمكانية تنفيذ التعليمات البرمجية عن بُعد بالكامل عبر HTTP ضد mod_php، باستخدام الحدود الافتراضية للإدخال والذاكرة. وتتأثر الإصدارات الأقدم من 8.2.35 و8.3.36 و8.4.27 و8.5.12.
يصف الإشعار بشأن CVE-2026-109619، تنفيذ التعليمات البرمجية عن بُعد عبر حالة عامة قديمة، حالة داخلية يملكها طلب واحد وتبقى بعد تحرير الذاكرة التي كانت تشغلها. ونتيجة لذلك، قد يتعامل طلب لاحق يعالجه العامل نفسه مع الحالة القديمة قبل أن تعيد عملية التهيئة المعتادة ضبطها، ما يؤدي إلى استخدام الذاكرة بعد تحريرها. وقال الفريق إنه تحقق من إمكانية تنفيذ التعليمات البرمجية عن بُعد عبر mod_php وFPM من خلال مسار تقدم رفع الجلسة، وإن الاستغلال يتطلب وصول الطلبين المنشئ للحالة والمستهلك لها إلى العامل نفسه.
نشر مشروع PHP إشعارات إضافية بعد إصدارات 21 أكتوبر. ففي 23 أكتوبر 2026، أوصى بتعيين session.upload_progress.enabled=0 إلى حين إصدار تحديث إصلاح الأخطاء الدوري التالي، وقال إنه سينشر إشعارًا كاملًا بشأن CVE-2026-115560 مع ذلك الإصدار، موضحًا أن المشكلة الأساسية تتطلب مزيجًا غير مألوف من إعدادات التهيئة وشيفرة التطبيق. وفي 26 أكتوبر 2026، أعلن المشروع عن إصدارات محدّثة لنظام Windows، هي PHP 8.5.12-1 و8.4.27-1 و8.3.36-1 و8.2.35-1، وتتضمن Brotli 1.2.1 لإصلاح CVE-2026-111497، وهي ثغرة كتابة خارج الحدود في فك ضغط Brotli يمكن الوصول إليها عبر امتداد cURL عند تفعيل فك الضغط التلقائي لاستجابات HTTP. وقال المشروع إن هذا الخيار معطل افتراضيًا في cURL، لكن التطبيقات ومكتبات عملاء HTTP يمكنها تفعيله.
بالنسبة إلى الفروع الأقدم، قدّم فريق أمان PHP ترقيعات مصدرية محدودة النطاق تشمل PHP 7.4 و8.0 و8.1؛ ولم يعد المشروع يصدر تحديثات لـPHP 8.1 والإصدارات الأقدم. وينتهي الدعم لـPHP 8.2 في 31 ديسمبر 2026، ولن يتلقى أي إصلاحات أمنية أخرى بعد ذلك التاريخ.
نبذة عن Street Fighter V
صدرت Street Fighter V في 15 فبراير 2016. وطورتها ونشرتها CAPCOM Co., Ltd.، وهي لعبة قتال صدرت على PlayStation 4 والكمبيوتر الشخصي، وتتيح نسخة Steam اللعب المشترك بين لاعبي PlayStation 4 وSteam.
وفقًا لـالموقع الرسمي لـCapcom، تتضمن Street Fighter V: Champion Edition جميع محتويات الإصدار الأصلي وStreet Fighter V: Arcade Edition، باستثناء أزياء Fighting Chance وأزياء التعاون مع العلامات التجارية ومحتوى Capcom Pro Tour القابل للتنزيل، ليصل المجموع إلى 40 شخصية و34 مرحلة وأكثر من 200 زي. وجميع الإضافات إلى أنماط اللعب وتحديثات التوازن مجانية لمالكي أي إصدار من Street Fighter V، كما يمكن الحصول على جميع شخصيات المحتوى القابل للتنزيل مجانًا عبر تحديات داخل اللعبة تمنح Fight Money، وهي العملة المستخدمة فيها، وفقًا لـCapcom.