Giochi
Capcom sospende le vendite di Street Fighter V mentre proseguono gli interventi di sicurezza su PHP

 Aggiungi Gaming.net alle tue fonti preferite su Google
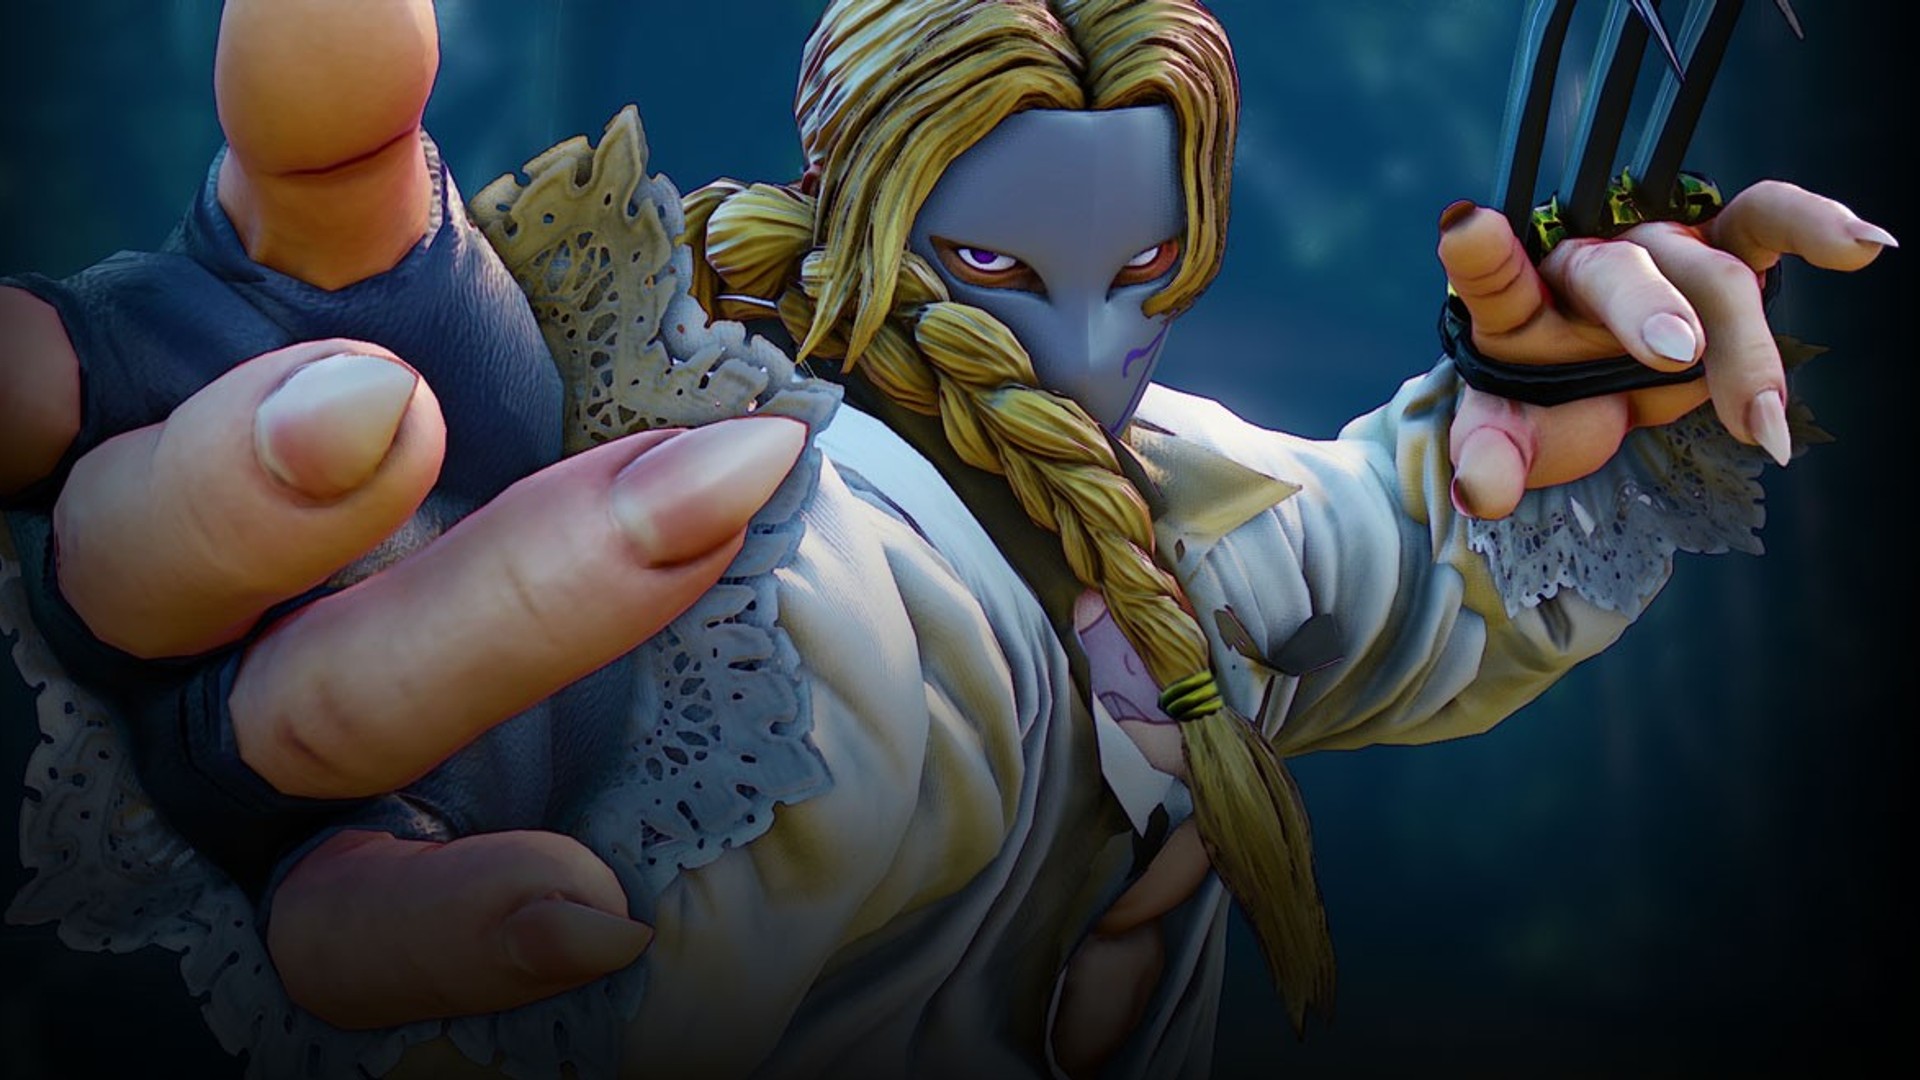
Il 27 ottobre 2026, Capcom ha dichiarato che le funzionalità online delle versioni per PlayStation 4 e Steam di Street Fighter V non sono ancora disponibili, mentre l’azienda lavora per rafforzare la sicurezza legata al linguaggio di programmazione PHP utilizzato in queste versioni. Ha inoltre annunciato che le vendite sul PlayStation Store e su Steam saranno sospese gradualmente fino al completamento della correzione.
In un avviso pubblicato sull’account ufficiale di Street Fighter, il publisher ha dichiarato che sono in corso interventi di manutenzione d’emergenza per risolvere il problema. L’avviso specificava che i contenuti fruibili offline restavano disponibili e Capcom si è scusata per il disagio.
La sospensione è già visibile sul negozio online di Valve. La pagina di Street Fighter V su Steam riporta l’avviso: «Street Fighter V non è più disponibile nel negozio di Steam».
Il sito ufficiale del Capcom Fighters Network del gioco, CAPCOM:Shadaloo C.R.I., mostra una pagina di manutenzione con il messaggio: «Stiamo effettuando degli interventi di manutenzione. Attendere qualche istante».
Avviso di manutenzione d’emergenza pubblicato il 23 ottobre
Il 23 ottobre 2026 alle 6:05 EDT, Capcom ha pubblicato un Avviso di manutenzione d’emergenza nella pagina delle notizie di Street Fighter V su Steam. L’azienda ha spiegato che, a causa di interventi di sicurezza relativi al linguaggio di programmazione PHP, i contenuti che utilizzavano le funzionalità online non erano disponibili, mentre quelli fruibili offline restavano accessibili; ha inoltre dichiarato che erano in corso interventi di manutenzione d’emergenza per risolvere il problema.
Il progetto PHP corregge due vulnerabilità critiche
Il 20 ottobre 2026, il team di sicurezza di PHP ha dato preavviso di un aggiornamento di sicurezza previsto per il 21 ottobre 2026 alle 14:00 UTC. Il team ha dichiarato che l’aggiornamento avrebbe corretto due vulnerabilità critiche, entrambe classificate con un punteggio di 9.2 secondo la scala di gravità CVSS v4.0, e si è riservato il diritto di pubblicarlo in anticipo qualora i dettagli fossero diventati pubblici o fossero emerse prove di uno sfruttamento attivo in natura.
Il progetto ha rilasciato PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35 il 21 ottobre 2026. Gli aggiornamenti correggono CVE-2026-109618 e CVE-2026-109619, due vulnerabilità critiche che possono consentire l’esecuzione di codice da remoto senza autenticazione. Il team PHP ha invitato tutti gli utenti ad aggiornare immediatamente, dichiarando che non esistono mitigazioni complete.
Secondo l’avviso di sicurezza del progetto, tutte le installazioni PHP che gestiscono richieste web sono a rischio, incluse PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed. Il team ritiene che il rischio sia più elevato per mod_php, citando un exploit dimostrato in cui una richiesta non autenticata può innescare l’attacco prima dell’esecuzione di qualsiasi codice applicativo.
L’avviso su GitHub per CVE-2026-109618, intitolato esecuzione di codice da remoto tramite corruzione OOM, descrive un difetto per cui un errore di esaurimento della memoria può interrompere una richiesta quando i suoi dati interni sono ancora inizializzati solo parzialmente, lasciando che le routine di chiusura elaborino uno stato non valido. Il team di sicurezza di PHP ha dichiarato di aver verificato la possibilità di eseguire codice da remoto tramite HTTP contro mod_php, con i limiti predefiniti per input e memoria. Sono vulnerabili le versioni precedenti alla 8.2.35, alla 8.3.36, alla 8.4.27 e alla 8.5.12.
L’avviso per CVE-2026-109619, esecuzione di codice da remoto tramite stato globale obsoleto, descrive uno stato interno appartenente a una richiesta che persiste dopo la liberazione della memoria che lo conteneva. Di conseguenza, una richiesta successiva gestita dallo stesso processo può agire su quello stato obsoleto prima che la normale inizializzazione lo reimposti, causando un uso dopo la liberazione della memoria. Il team ha dichiarato di aver verificato l’esecuzione di codice da remoto contro mod_php e FPM attraverso un percorso di avanzamento del caricamento delle sessioni e che lo sfruttamento richiede che la richiesta che genera lo stato e quella che lo utilizza siano gestite dallo stesso processo.
Dopo i rilasci del 21 ottobre, il progetto PHP ha pubblicato ulteriori avvisi. Il 23 ottobre 2026 ha raccomandato di impostare session.upload_progress.enabled=0 fino al successivo normale aggiornamento correttivo e ha dichiarato che pubblicherà un avviso completo per CVE-2026-115560 insieme a tale aggiornamento, descrivendo il problema sottostante come dipendente da una combinazione insolita di configurazione e codice applicativo. Il 26 ottobre 2026, il progetto ha annunciato versioni aggiornate per Windows, PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 e 8.2.35-1, che includono Brotli 1.2.1 per correggere CVE-2026-111497, una scrittura fuori dai limiti durante la decompressione Brotli, raggiungibile tramite l’estensione cURL quando è attiva la decompressione automatica delle risposte HTTP. Il progetto ha precisato che questa opzione è disattivata per impostazione predefinita in cURL, ma che le applicazioni e le librerie client HTTP possono attivarla.
Per i rami meno recenti, il team di sicurezza di PHP ha fornito retroportazioni minime del codice sorgente per PHP 7.4, 8.0 e 8.1; il progetto non rilascia più aggiornamenti per PHP 8.1 e versioni precedenti. PHP 8.2 raggiungerà la fine del ciclo di vita il 31 dicembre 2026 e, dopo tale data, non riceverà ulteriori correzioni di sicurezza.
Il contesto di Street Fighter V
Street Fighter V è uscito il 15 febbraio 2016. Sviluppato e pubblicato da CAPCOM Co., Ltd., il picchiaduro è stato pubblicato per PlayStation 4 e PC; la versione Steam offre il gioco multipiattaforma tra i giocatori su PlayStation 4 e Steam.
Secondo il sito ufficiale di Capcom, Street Fighter V: Champion Edition include tutti i contenuti dell’edizione originale e di Street Fighter V: Arcade Edition, esclusi i costumi Fighting Chance, i costumi frutto di collaborazioni con altri marchi e i contenuti scaricabili del Capcom Pro Tour, per un totale di 40 personaggi, 34 scenari e oltre 200 costumi. Tutte le aggiunte alle modalità di gioco e gli aggiornamenti al bilanciamento sono gratuiti per chi possiede una qualsiasi versione di Street Fighter V; inoltre, secondo Capcom, tutti i personaggi scaricabili possono essere sbloccati gratuitamente completando sfide di gioco che assegnano Fight Money, la valuta del gioco.