Software iGaming
GeoComply lança servidor MCP para investigações de fraude com IA

 Adicione Gaming.net às suas fontes preferidas no Google
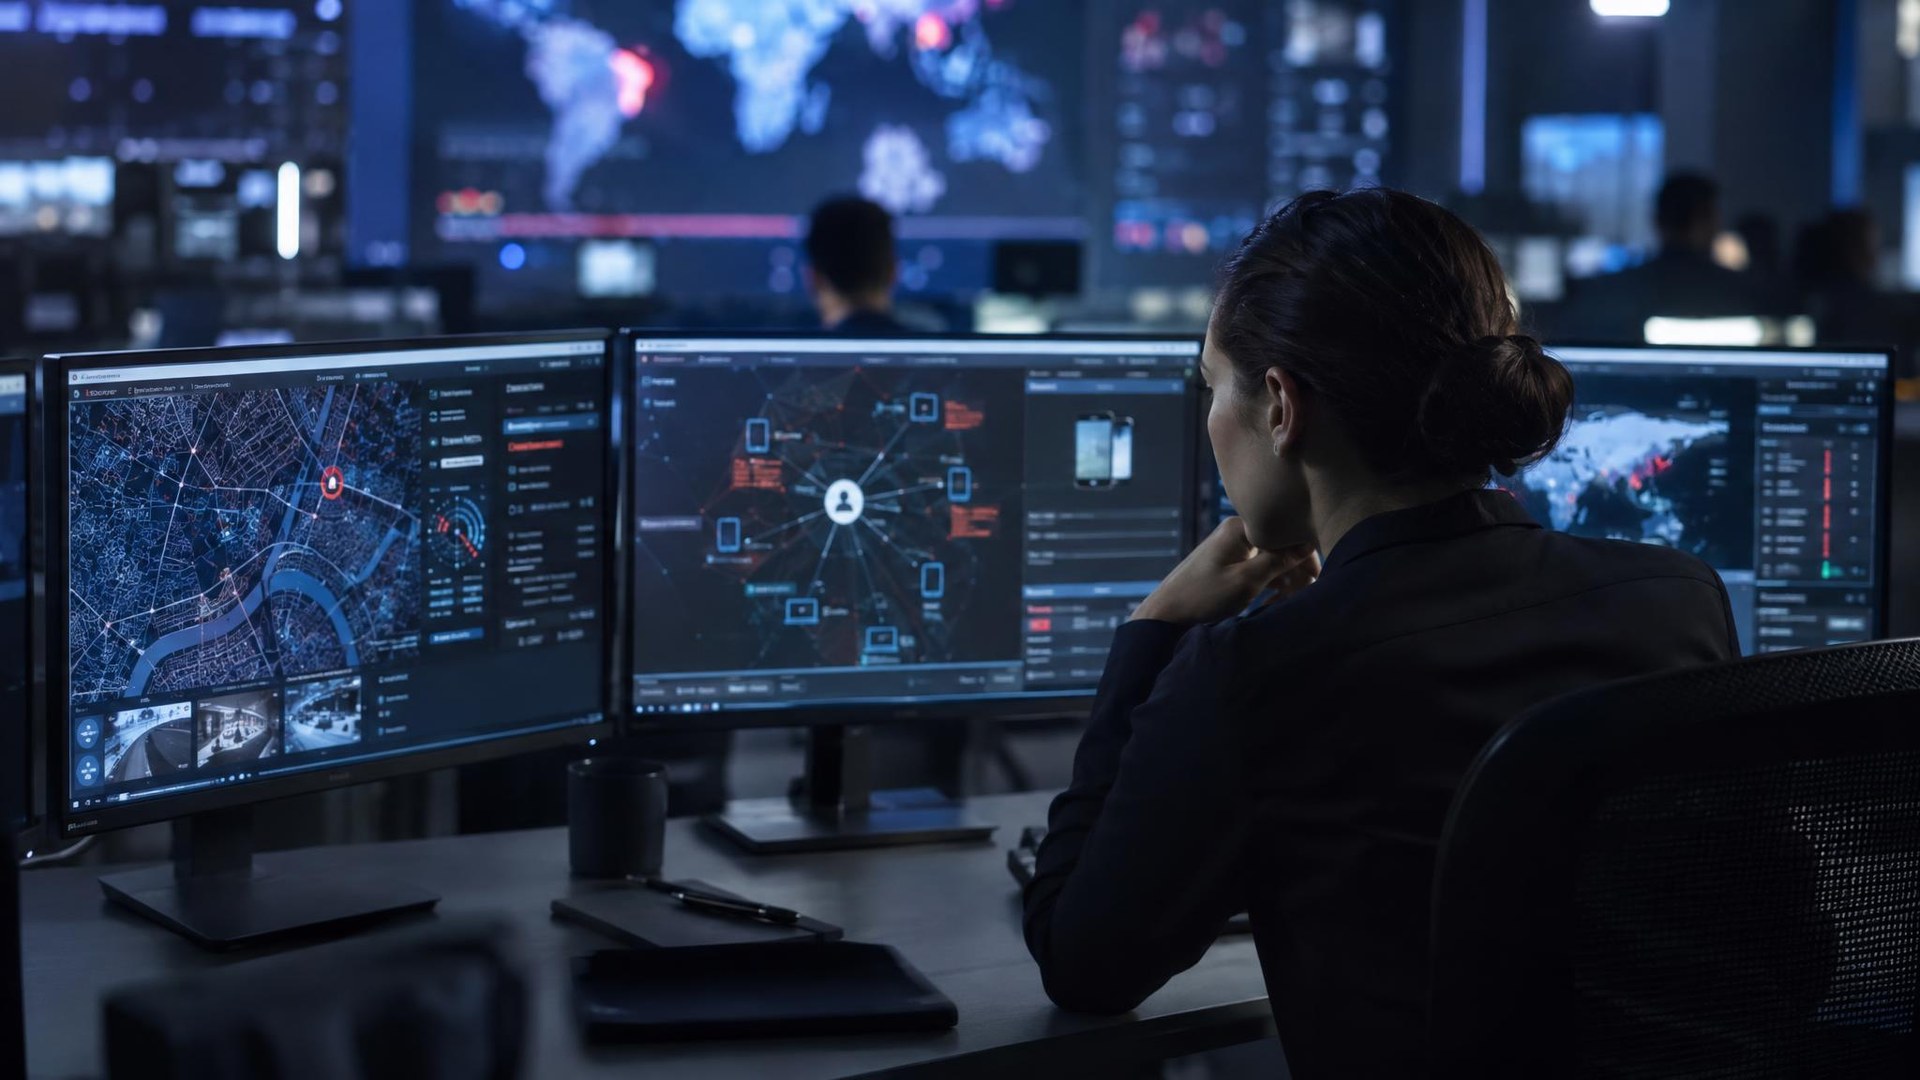
GeoComply Solutions Inc. anunciou o lançamento do GeoComply MCP em 29 de setembro de 2026, um produto que a empresa disse que oferece às equipes de fraude e conformidade acesso aos seus sinais de risco, status de conformidade e inteligência de localização por meio dos assistentes de IA que essas equipes já utilizam.
O anúncio datado de Vancouver apresenta o produto como substituto de um fluxo de trabalho de investigação em que o histórico de transações ficava em uma ferramenta, dispositivos e links de rede em outra, e verificações de localização e conformidade em uma terceira. A GeoComply disse que o trabalho ocorre em uma única conversa: o analista faz uma pergunta em linguagem simples, e o assistente recupera os dados e ferramentas relevantes e executa a análise. Cada veredicto retorna com os sinais que o embasam anexados, enquanto a decisão em si permanece com o analista.
De acordo com a página do produto da empresa, o GeoComply MCP é um servidor remoto construído sobre o Model Context Protocol, um padrão aberto da Anthropic que permite que um assistente de IA use um sistema externo como ferramenta. Ele funciona com Claude, ChatGPT, Copilot e outros assistentes que suportam o padrão, e o agente próprio do cliente pode alcançar o mesmo endpoint de máquina a máquina.
O que o GeoComply MCP faz
O comunicado apresenta as principais capacidades do produto. Analistas podem consultar sobre um usuário, um dispositivo ou uma rede de contas conectadas e receber uma resposta compilada com as evidências anexas, sem precisar escrever SQL ou abrir um ticket da equipe de dados. Playbooks construídos com base na expertise de investigação da GeoComply destinam‑se a fornecer aos novos analistas o padrão de um investigador experiente desde o primeiro dia, afirmou a empresa, e as equipes podem adaptar os playbooks aos seus próprios processos. O pessoal de conformidade pode extrair taxas de aprovação e detalhamentos de transações não conformes em diferentes marcas, mercados e produtos sob demanda, em vez de aguardar um relatório programado. Cada veredicto pontuado exibe os sinais que o sustentam, o que GeoComply disse que permite aos analistas defender uma decisão perante reguladores, em disputas de chargeback ou em revisões internas.
“As equipes de fraude e conformidade são cheias de analistas perspicazes, e seu tempo deve ser dedicado a tomar as decisões corretas, de forma rápida e precisa,” disse Steven Vo, Diretor de Tecnologia da GeoComply. “Reunir as evidências é exatamente o trabalho que uma máquina deve fazer, e fazê‑lo de maneira consistente e confiável é o que os sinais de risco, dispositivo e rede de grau de conformidade da GeoComply fornecem.”
A página do produto detalha as ferramentas por trás da interface. Ferramentas de investigação retornam um veredicto de fraude pontuado para qualquer usuário ou dispositivo, com o histórico de transações, a rede de contas vinculadas e os sinais que sustentam a pontuação entregues em uma única passagem. Ferramentas de mapeamento de rede seguem dispositivos compartilhados e contas conectadas a partir de um ponto de partida único, e uma consulta em lote aceita até 500 nomes de usuário ou IDs de dispositivo de uma só vez, retornando o status de bloqueio e a contagem de conexões. A busca de transações abrange um ano de histórico para um usuário ou dispositivo, com um perfil completo disponível para qualquer transação individual.
Outras ferramentas lidam com análise profunda de falsificação, buscas geográficas de transações, usuários e dispositivos dentro de um polígono, raio ou endereço, análise de geofence, e navegação em listas de bloqueio e permissão com taxas de aprovação e detalhamentos de erros por operador, solução, origem ou região. Ferramentas de solução de problemas convertem uma regra falhada em uma causa documentada com correção e sinal de escalonamento, explicam códigos de erro e pesquisam a documentação associada. Consultas de verificação de identidade são executadas juntamente com investigações de geolocalização para clientes que possuem a licença IDComply, e a análise Edge requer integração por organização.
Caminhos de acesso
A GeoComply afirmou que as equipes podem acessar a mesma inteligência por qualquer rota que se adeque ao seu fluxo de trabalho. Qualquer assistente de IA que suporte o Model Context Protocol pode conectar‑se, sem vincular a equipe a um único fornecedor. A GeoComply pode implantar um bot de investigação em ambientes de trabalho como o Slack, sem que os analistas precisem instalar nada. As equipes de engenharia podem apontar seu próprio agente ou modelo diretamente ao GeoComply MCP, e a empresa disse que os mesmos controles de escopo e auditoria se aplicam a cada chamada. Dentro de seu próprio back‑office, o GeoSentry, o analista de IA interno da empresa, trata as mesmas perguntas dentro do GeoComply Explorer, ao qual os clientes já fazem login. Do lado do cliente, a página do produto informou que um administrador da organização adiciona o conector na plataforma de IA e efetua login único com single sign‑on, sem necessidade de implantação de software.
Segurança, auditoria e termos de implantação
Cada solicitação é limitada no servidor ao que o usuário e a organização têm permissão, e cada ação é registrada com quem executou o quê e quando, de acordo com o comunicado. A página do produto afirma que o isolamento de dados é aplicado em dois locais: cada chamada é limitada aos operadores a que a organização tem direito, e a plataforma subjacente reforça esse escopo novamente usando as credenciais próprias da organização. Analistas herdam as permissões que já possuem por meio do single sign‑on, listas de permissões de ferramentas por organização limitam o conjunto de ferramentas que qualquer chamador pode acessar, e o MCP apenas lê e relata, em vez de agir, com as ações de caso ainda sendo tratadas nas ferramentas de gerenciamento de casos existentes do cliente. A GeoComply mantém SOC 2 Tipo II e ISO 27001 e está alinhada com GDPR e CCPA.
“Velocidade só importa se você puder confiar nos sinais subjacentes,” disse Vo. “Seja uma equipe investigando sindicatos de ATO, fraude de pagamento ou lavagem de dinheiro, a resposta só é tão boa quanto os dados por trás dela.” Vo descreveu a GeoComply como rapidamente se tornando a camada de sinal que essas equipes buscam primeiro, e afirmou que o MCP facilita colocar os sinais em prática.
O MCP é um Recurso de IA incluído no Adendo de Recursos de Inteligência Artificial da GeoComply, conforme observado no comunicado. Sob esses termos, a saída gerada por IA pode ser incompleta ou imprecisa e destina‑se a apoiar um revisor treinado, e não a substituí‑lo, cabendo aos clientes a revisão humana de qualquer saída antes de confiar nela.
A GeoComply afirmou que está disponibilizando o GeoComply MCP aos clientes, orientando‑os a contatar seu representante da GeoComply ou a visitar a página do produto para obter mais informações.