Software iGaming
GeoComply lancia MCP Server per indagini antifrode AI

 Aggiungi Gaming.net alle tue fonti preferite su Google
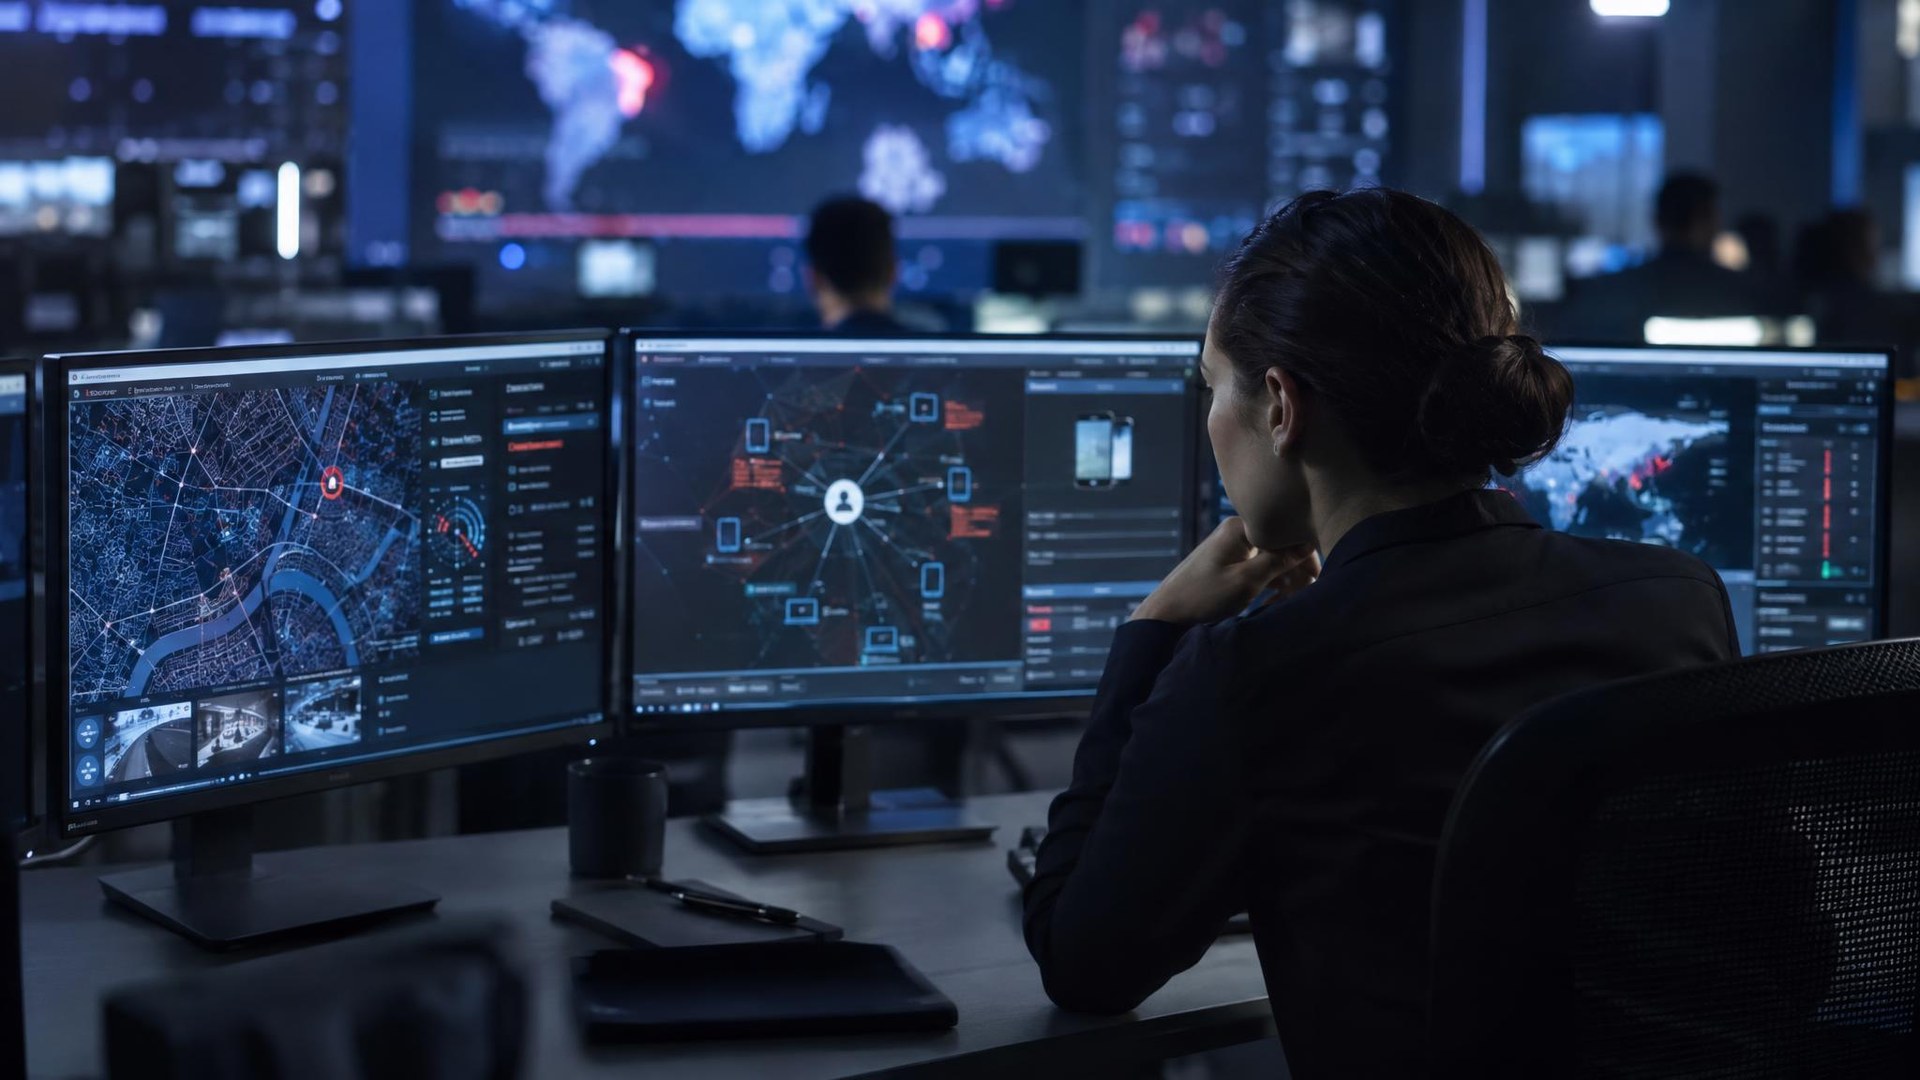
GeoComply Solutions Inc. ha annunciato il lancio di GeoComply MCP il 29 settembre 2026, un prodotto che, secondo l’azienda, consente ai team antifrode e di conformità di accedere ai suoi segnali di rischio, agli stati di conformità e all’intelligenza di localizzazione tramite gli assistenti IA che tali team già utilizzano.
L’annuncio datato Vancouver presenta il prodotto come sostituto di un flusso di lavoro investigativo in cui la cronologia delle transazioni era in uno strumento, i dispositivi e i collegamenti di rete in un secondo, e i controlli di localizzazione e conformità in un terzo. GeoComply ha dichiarato che il lavoro avviene in una singola conversazione: l’analista pone una domanda in linguaggio naturale e l’assistente recupera i dati e gli strumenti pertinenti ed esegue l’analisi. Ogni verdetto ritorna con i segnali sottostanti allegati, mentre la decisione stessa rimane all’analista.
Secondo la pagina del prodotto dell’azienda, GeoComply MCP è un server remoto costruito sul Model Context Protocol, uno standard aperto di Anthropic che consente a un assistente IA di utilizzare un sistema esterno come strumento. Funziona con Claude, ChatGPT, Copilot e altri assistenti che supportano lo standard, e l’agente del cliente può raggiungere lo stesso endpoint macchina‑a‑macchina.
Cosa fa GeoComply MCP
Il rilascio espone le funzionalità principali del prodotto. Gli analisti possono chiedere informazioni su un utente, un dispositivo o una rete di account collegati e ricevere una risposta assemblata con le prove allegate, senza scrivere SQL o aprire un ticket per il team dati. I playbook basati sull’expertise investigativa di GeoComply sono destinati a fornire ai nuovi analisti lo standard di un investigatore esperto fin dal primo giorno, ha dichiarato l’azienda, e i team possono adattare i playbook ai propri processi. Il personale di conformità può estrarre i tassi di superamento e le ripartizioni delle transazioni non conformi per marchi, mercati e prodotti su richiesta, anziché attendere un report programmato. Ogni verdetto valutato mostra i segnali alla base, il che GeoComply ha affermato consente agli analisti di difendere una decisione davanti ai regolatori, in controversie di chargeback o in revisioni interne.
«I team antifrode e di conformità sono pieni di analisti esperti, e il loro tempo dovrebbe essere dedicato a prendere le decisioni giuste, rapidamente e con precisione», ha dichiarato Steven Vo, Chief Technology Officer di GeoComply. «Raccogliere le prove è esattamente il lavoro che una macchina dovrebbe svolgere, e farlo in modo costante e affidabile è ciò che forniscono i segnali di rischio, dispositivo e rete di livello conformità di GeoComply.»
La pagina del prodotto descrive gli strumenti alla base dell’interfaccia. Gli strumenti di indagine restituiscono un verdetto di frode valutato per qualsiasi utente o dispositivo, con la cronologia delle transazioni, la rete di account collegati e i segnali alla base del punteggio forniti in un’unica operazione. Gli strumenti di mappatura della rete tracciano dispositivi condivisi e account collegati a partire da un punto di partenza unico, e una ricerca in blocco accetta fino a 500 nomi utente o ID dispositivo simultaneamente, restituendo lo stato di blocco e il numero di connessioni. La ricerca delle transazioni copre un anno di cronologia per un utente o dispositivo, con un profilo completo disponibile per ogni singola transazione.
Altri strumenti gestiscono analisi approfondite di spoofing, ricerche geografiche di transazioni, utenti e dispositivi all’interno di un poligono, raggio o indirizzo stradale, analisi di geofence, e navigazione di blocchi e liste di autorizzazione con tassi di superamento e dettagli degli errori per operatore, soluzione, fonte o regione. Gli strumenti di risoluzione dei problemi convertono una regola fallita in una causa documentata con una correzione e un flag di escalation, spiegano i codici di errore e cercano la documentazione correlata. Le ricerche di verifica dell’identità vengono eseguite in parallelo alle indagini di geolocalizzazione per i clienti che possiedono il diritto IDComply, e le analisi Edge richiedono l’onboarding per organizzazione.
Percorsi di Accesso
GeoComply ha dichiarato che i team possono accedere alla stessa intelligenza tramite qualsiasi percorso si adatti al loro flusso di lavoro. Qualsiasi assistente IA che supporta il Model Context Protocol può connettersi, senza vincolare il team a un unico fornitore. GeoComply può attivare un bot investigativo in spazi di lavoro come Slack, senza che gli analisti debbano installare nulla. I team di ingegneria possono indirizzare il proprio agente o modello direttamente al GeoComply MCP, e l’azienda ha affermato che gli stessi controlli di scoping e audit si applicano a ogni chiamata. All’interno del proprio back‑office, GeoSentry, l’analista IA integrato dell’azienda, gestisce le stesse domande all’interno di GeoComply Explorer, al quale i clienti hanno già effettuato l’accesso. Dal lato del cliente, la pagina del prodotto ha indicato che un amministratore dell’organizzazione aggiunge il connettore nella piattaforma IA e accede una sola volta con single sign‑on, senza necessità di distribuire software.
Sicurezza, Audit e Condizioni di Distribuzione
Ogni richiesta è limitata lato server a ciò per cui l’utente e l’organizzazione hanno i permessi, e ogni azione è registrata con chi ha eseguito cosa e quando, secondo il comunicato. La pagina del prodotto afferma che l’isolamento dei dati è applicato in due punti: ogni chiamata è limitata agli operatori a cui l’organizzazione ha diritto, e la piattaforma sottostante applica nuovamente tale limitazione usando le credenziali dell’organizzazione stessa. Gli analisti ereditano i permessi che già possiedono tramite single sign‑on, le liste di autorizzazione degli strumenti per organizzazione limitano il set di strumenti a cui qualsiasi chiamante può accedere, e il MCP legge e riporta anziché agire, con le azioni dei casi gestite ancora negli strumenti di gestione dei casi esistenti del cliente. GeoComply mantiene SOC 2 Type II e ISO 27001 ed è allineata a GDPR e CCPA.
“La velocità conta solo se ci si può fidare dei segnali sottostanti,” ha detto Vo. “Che un team stia indagando su sindacati ATO, frodi di pagamento o riciclaggio di denaro, la risposta è buona solo quanto i dati su cui si basa.” Vo ha descritto GeoComply come rapidamente diventata lo strato di segnale a cui quei team ricorrono per primo, e ha affermato che l’MCP rende più semplice mettere i segnali al lavoro.
L’MCP è una funzionalità AI inclusa nell’Addendum delle Funzionalità di Intelligenza Artificiale di GeoComply, come indicato nel comunicato. In base a tali termini, i risultati generati dall’IA possono essere incompleti o imprecisi e sono destinati a supportare un revisore esperto anziché sostituirlo; i clienti sono responsabili della propria revisione umana di qualsiasi risultato prima di fare affidamento su di esso.
GeoComply ha dichiarato di stia distribuendo GeoComply MCP ai clienti, indirizzandoli al loro contatto GeoComply o alla pagina prodotto per ulteriori informazioni.