Igre
Capcom obustavlja prodaju igre Street Fighter V dok se nastavlja rad na sigurnosti PHP-a

 Dodajte Gaming.net među svoje preferirane izvore na Google
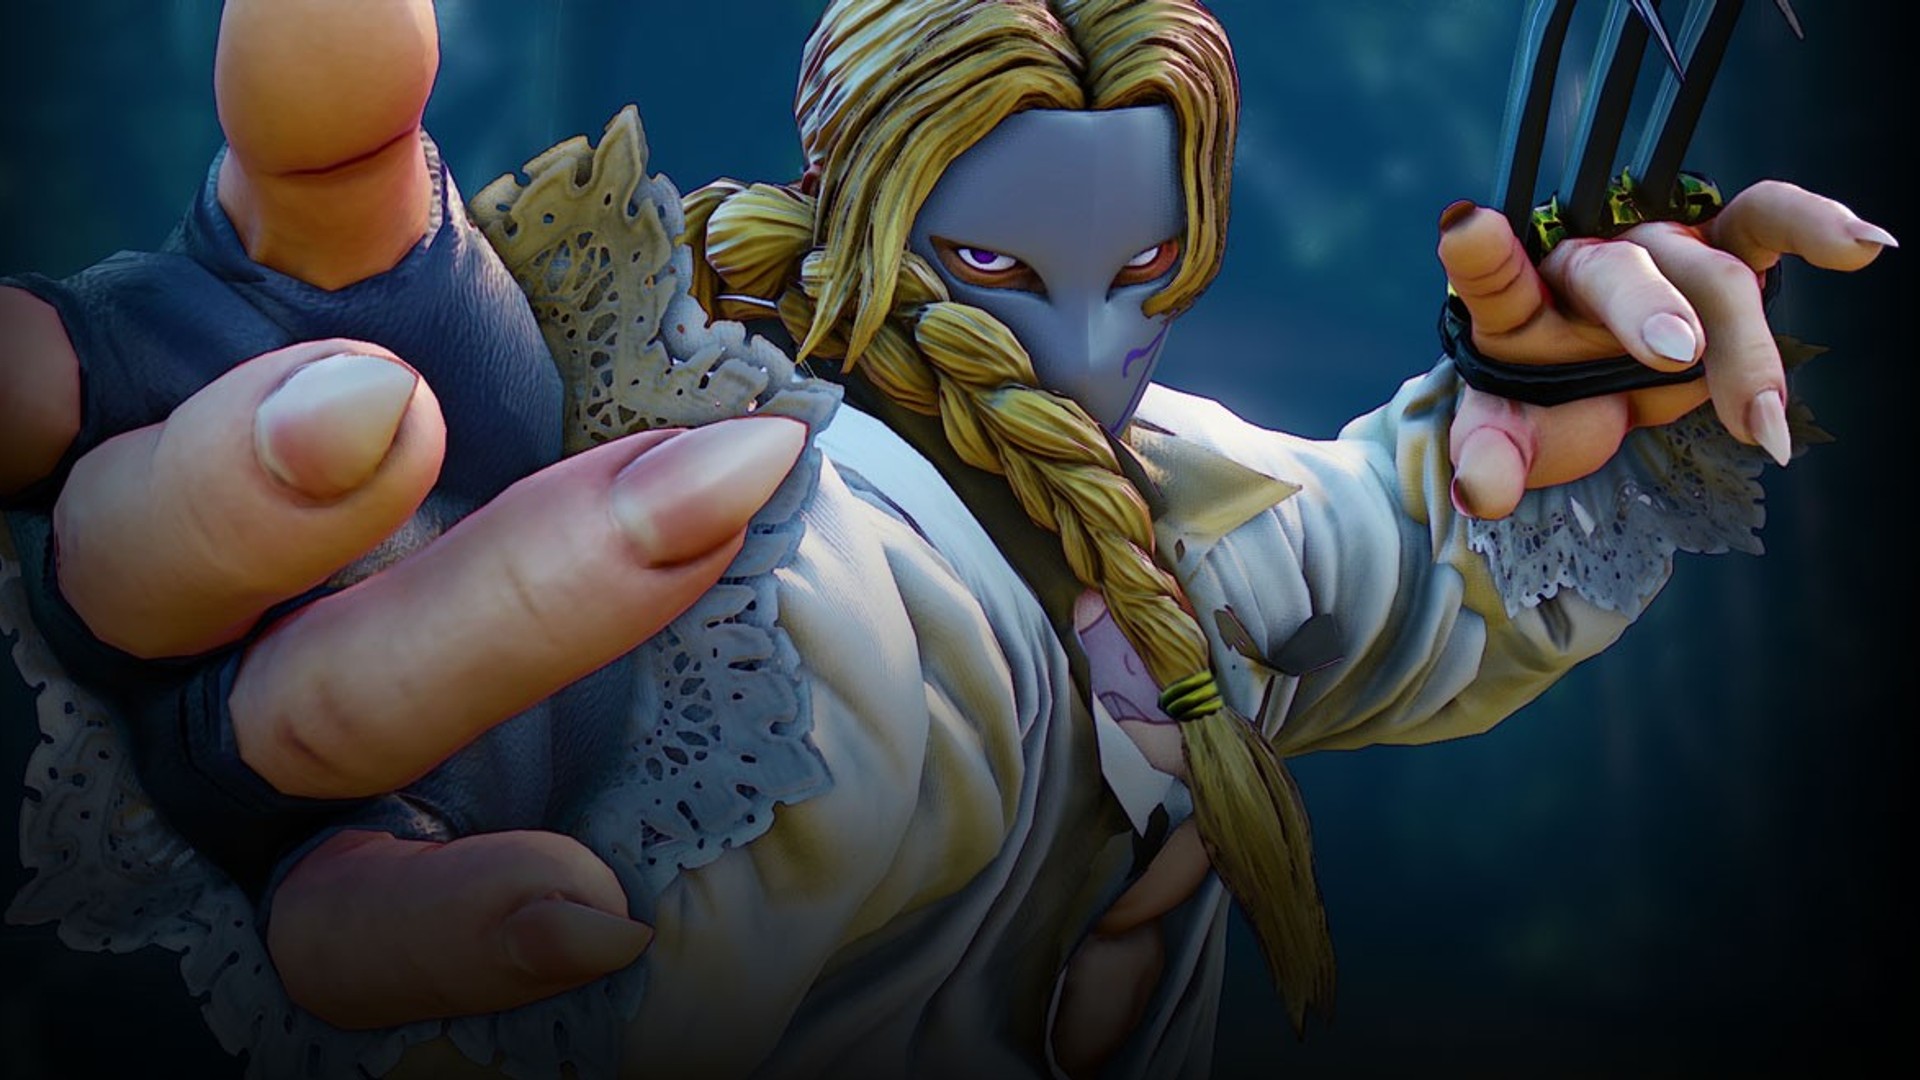
Capcom je 27. listopada 2026. objavio da internetske funkcije u verzijama igre Street Fighter V za PlayStation 4 i Steam i dalje nisu dostupne jer tvrtka radi na jačanju sigurnosti povezane s programskim jezikom PHP, koji se upotrebljava u tim verzijama, te da će se prodaja u trgovinama PlayStation Store i Steam postupno obustavljati dok se ne dovrši ispravak.
U obavijesti objavljenoj na službenom računu za Street Fighter izdavač je naveo da je u tijeku izvanredno održavanje radi rješavanja problema. U obavijesti se navodi da je sadržaj dostupan izvan mreže i dalje moguće igrati, a Capcom se ispričao zbog neugodnosti.
Obustava je već vidljiva u Valveovoj trgovini. Na stranici igre Street Fighter V na Steamu stoji obavijest: „Street Fighter V više nije dostupan u trgovini Steam.”
Službena web-stranica igre Capcom Fighters Network, CAPCOM:Shadaloo C.R.I., prikazuje stranicu o održavanju s porukom: „Trenutačno provodimo održavanje. Pričekajte trenutak.”
Obavijest o izvanrednom održavanju objavljena 23. listopada
Capcom je 23. listopada 2026. u 6:05 ujutro po istočnoameričkom ljetnom vremenu objavio Obavijest o izvanrednom održavanju na stranici s novostima za Street Fighter V na Steamu. U njoj je tvrtka navela da sadržaj koji upotrebljava internetske funkcije nije dostupan zbog poboljšanja sigurnosti povezanih s programskim jezikom PHP, da je sadržaj koji se može igrati izvan mreže i dalje dostupan te da je u tijeku izvanredno održavanje radi rješavanja problema.
Projekt PHP zakrpama uklonio dvije kritične ranjivosti
Tim za sigurnost PHP-a 20. listopada 2026. objavio je prethodnu najavu sigurnosnog izdanja planiranog za 21. listopada 2026. u 14:00 UTC. Tim je naveo da će izdanje ukloniti dvije kritične ranjivosti, kojima je prema ljestvici ozbiljnosti CVSS v4.0 dodijeljena ocjena 9.2, te zadržao pravo da ga objavi ranije ako pojedinosti postanu javne ili se pojave dokazi o aktivnom iskorištavanju u stvarnim uvjetima.
Projekt je 21. listopada 2026. objavio PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Tim izdanjima uklonjene su ranjivosti CVE-2026-109618 i CVE-2026-109619, dvije kritične ranjivosti koje mogu omogućiti udaljeno izvršavanje koda bez autentifikacije, a tim za PHP pozvao je sve korisnike da odmah ažuriraju sustav i izjavio da ne postoje potpune mjere za ublažavanje rizika.
Prema sigurnosnoj obavijesti projekta, ugrožene su sve instalacije PHP-a koje obrađuju web-zahtjeve, uključujući PHP-FPM, Apache s mod_php, php-cgi, FrankenPHP i LiteSpeed. Tim smatra da je rizik najveći za mod_php jer je demonstriran napad u kojem neautentificirani zahtjev može pokrenuti napad prije izvršavanja bilo kakvog aplikacijskog koda.
GitHubova sigurnosna obavijest za CVE-2026-109618, naslovljena Udaljeno izvršavanje koda zbog oštećenja uzrokovanog nedostatkom memorije, opisuje propust pri kojem pogreška zbog nedostatka memorije može prekinuti zahtjev dok su njegovi interni podaci tek djelomično inicijalizirani, zbog čega rutine za završetak rada obrađuju neispravno stanje. Tim za sigurnost PHP-a naveo je da je potvrdio potpuno udaljeno izvršavanje koda putem HTTP-a na mod_phpu uz zadane granice ulaznih podataka i memorije. Pogođene su verzije starije od 8.2.35, 8.3.36, 8.4.27 i 8.5.12.
Sigurnosna obavijest za CVE-2026-109619, Udaljeno izvršavanje koda zbog zastarjelog globalnog stanja, opisuje interno stanje koje pripada jednom zahtjevu i opstaje nakon oslobađanja memorije koju zauzima, pa ga kasniji zahtjev koji obrađuje isti radnik može upotrijebiti prije nego što ga uobičajena inicijalizacija poništi, što dovodi do upotrebe nakon oslobađanja. Tim je naveo da je potvrdio udaljeno izvršavanje koda na mod_phpu i FPM-u putem putanje za praćenje napretka prijenosa sesije te da je za iskorištavanje propusta potrebno da zahtjev koji stvara stanje i zahtjev koji ga koristi stignu do istog radnika.
Projekt PHP objavio je dodatne sigurnosne obavijesti nakon izdanja od 21. listopada. Dana 23. listopada 2026. preporučio je postavljanje vrijednosti session.upload_progress.enabled=0 do sljedećeg redovitog izdanja s ispravcima pogrešaka te naveo da će uz to izdanje objaviti cjelovitu sigurnosnu obavijest za CVE-2026-115560, opisujući temeljni problem kao propust koji zahtijeva neuobičajenu kombinaciju konfiguracije i aplikacijskog koda. Dana 26. listopada 2026. projekt je najavio ažurirane međuverzije za Windows, PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 i 8.2.35-1, koje uključuju Brotli 1.2.1 radi ispravka ranjivosti CVE-2026-111497, pogreške zapisivanja izvan granica međuspremnika pri Brotli dekompresiji kojoj se može pristupiti putem proširenja cURL kada je omogućena automatska dekompresija HTTP odgovora. Ta je mogućnost u cURL-u zadano onemogućena, no aplikacije i biblioteke HTTP klijenata mogu je omogućiti, naveo je projekt.
Za starije grane tim za sigurnost PHP-a osigurao je minimalne zakrpe prenesene u izvorni kod za PHP 7.4, 8.0 i 8.1; projekt više ne objavljuje ažuriranja za PHP 8.1 i starije verzije. PHP-u 8.2 podrška prestaje 31. prosinca 2026., nakon čega za njega više neće biti objavljene sigurnosne zakrpe.
O igri Street Fighter V
Street Fighter V objavljen je 15. veljače 2016. Tu borilačku igru razvila je i objavila tvrtka CAPCOM Co., Ltd., a izašla je za PlayStation 4 i PC. Verzija na Steamu omogućuje igranje na različitim platformama između igrača na PlayStationu 4 i Steamu.
Prema službenoj stranici tvrtke Capcom, Street Fighter V: Champion Edition uključuje sav sadržaj iz izvornog izdanja i igre Street Fighter V: Arcade Edition, osim kostima Fighting Chance, kostima nastalih u suradnji s brendovima i DLC-a za Capcom Pro Tour, što ukupno obuhvaća 40 likova, 34 borilišta i više od 200 kostima. Sve dodatne načine igre i ažuriranja ravnoteže mogu besplatno preuzeti vlasnici bilo koje verzije igre Street Fighter V, a svi DLC likovi mogu se besplatno otključati putem izazova u igri koji dodjeljuju Fight Money, valutu igre, navodi Capcom.